Für Verantwortliche, die Agentenbefugnisse festlegen, erklärt dieser Leitfaden Freigaben vor der Aktion, Berechtigungen und laufende Kontrolle. Er zeigt die Gestaltung einer Warteschlange, Tests der Ausführungswege und belegte Änderungen am konkreten Workflow.
Das erfahren Sie
- Wie sich Freigabe vor der Aktion von nachträglicher Prüfung unterscheidet
- Wie Sie Anbieterrechte und andere Tool-Wege prüfen
- Welche Details vor einer Freigabe nötig sind
- Wie Sie Ablehnung, Fristablauf und Unterbrechungen behandeln
- Wie Sie Befugnisse ohne alleinige Freigabequoten ändern
Freigabe-Workflows halten festgelegte Aktionen vor der Ausführung. Verbinden Sie sie mit geprüften Berechtigungen, einer brauchbaren Warteschlange und der Kontrolle abgeschlossener Ergebnisse. Testen Sie mögliche Umgehungswege.
Ein Freigabe-Workflow hält eine festgelegte Aktion vor der Ausführung zurück, damit eine Person sie genehmigen, bearbeiten oder ablehnen kann. Berechtigungen begrenzen erreichbare Tools und Datensätze. Definieren Sie damit die Befugnisse eines KI-Agenten. Prüfen Sie anschließend die abgeschlossene Arbeit, um Grenzen und Ergebnisse zu kontrollieren.
Angenommen, ein Agent bereitet eine Kundenantwort vor. Der Entwurf kann nützlich sein und trotzdem den falschen Empfänger nennen. Eine Prüfung vor dem Versand kann diesen Versand stoppen. Ein später geprüftes Protokoll hilft beim Erkennen und Korrigieren, verhindert aber keinen abgeschlossenen Versand. Kein Verfahren garantiert, dass eine Person jeden Fehler erkennt.
Was bedeutet Freigabe vor einer Aktion?
Ein Freigabe-Gate hält eine vorgeschlagene Aktion vor der Ausführung zurück; nachträgliche Prüfung untersucht das abgeschlossene Ergebnis. Bestimmen Sie die nötige Aufgabe an jedem Punkt. Prävention, Erkennung und Korrektur ergänzen sich.
Bei einer Kundennachricht müssen Empfänger, Anhänge und Text vor dem Versand sichtbar sein. Bei einer Datensatzänderung braucht die prüfende Person den ausgewählten Datensatz und die vorgeschlagene Änderung. Ein Freigabezeichen ohne Bindung an die ausgeführte Aktion bietet wenig Sicherheit.
Eine spätere Prüfung kann Muster falscher Empfänger oder fehlender Quellen zeigen. Verbessern Sie damit den Ablauf und prüfen Sie andere betroffene Abschlüsse. Menschliche Prüfung bleibt nach dem Start sinnvoll; sie erfüllt eine andere Aufgabe als das Gate vor der Aktion.
Unterstellen Sie nicht, dass sich jeder Fehler rückgängig machen lässt. Ein CRM-Feld kann korrigierbar sein, während ein anderes System bereits auf seinen alten Wert reagiert hat. Eine zugestellte E-Mail kann gelesen oder kopiert sein. Prüfen Sie Folgeaktionen, bevor Sie eine Aktion als umkehrbar bezeichnen.
Wie funktioniert ein Freigabe-Workflow tatsächlich?
Der Workflow bereitet eine konkrete Aktion vor, legt sie zur Prüfung vor und führt die autorisierte Version erst nach Freigabe aus. Eine abgelehnte Aktion bleibt unausgeführt. Bei einer Bearbeitung muss die Freigabeentscheidung zu den endgültigen Details passen.
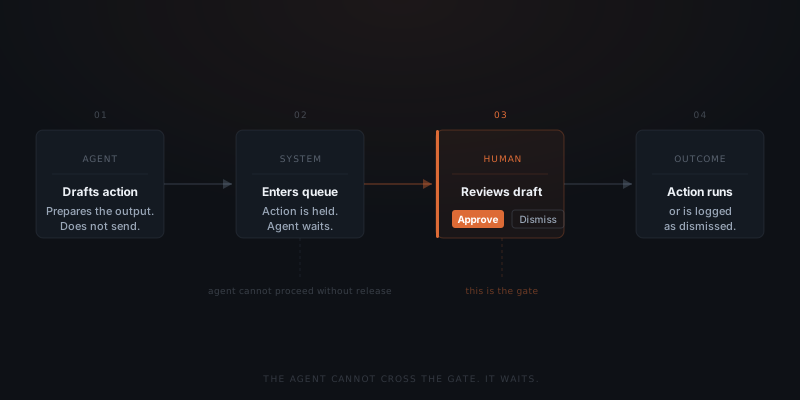
Im Oktober 2026 beschreibt LangGraph einen Unterbrechungsmechanismus, der einen Workflow pausieren, dessen Zustand speichern und mit externer Eingabe fortsetzen kann.[1] Das ist ein Umsetzungsmechanismus, keine Garantie für die Prüfung jeder Geschäftsaktion eines Produkts.
Eine Freigabe ist nützlich, wenn sie die tatsächlich ausgeführte Aktion autorisiert.
Prüfen Sie jeden Weg zur Aktion. Ein Versandtool kann eine Freigabe verlangen, während ein allgemeines Befehlstool dasselbe Konto erreicht. Ein zweiter Agent kann andere Zugangsdaten besitzen. Ein erneuter Versuch kann eine alte Freigabe nach geändertem Empfänger oder Inhalt verwenden. Testen Sie diese Fälle statt dem Namen der Freigabefunktion zu vertrauen.
Binden Sie die Entscheidung an die endgültigen Details und protokollieren Sie die entscheidende Person. Legen Sie das Verhalten bei Ablehnung, Fristablauf, Abbruch und Verbindungsausfall fest. Ein wartender Eintrag braucht einen erkennbaren Zustand; er darf nicht stillschweigend zur Ausführungserlaubnis werden.
Was entscheiden Sie beim Aufbau der Freigabe-Schicht?
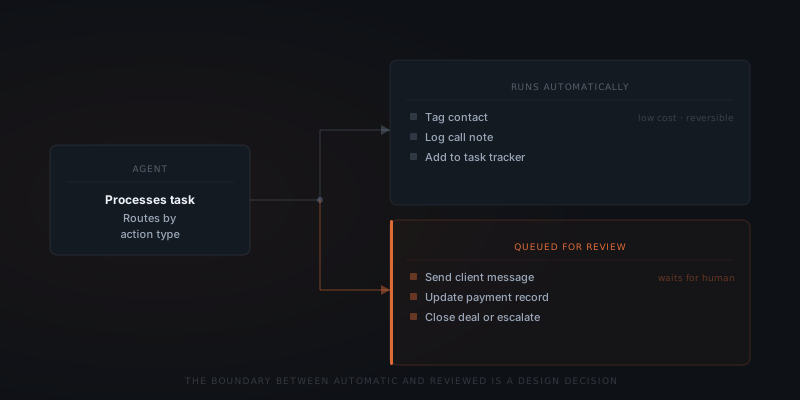
Ordnen Sie Aktionen nach Folgen, externer Sichtbarkeit, Umkehrbarkeit und Folgeaktionen. Die Tabelle ist ein illustrativer Ausgangspunkt für den konkreten Workflow. Eine Markierung kann in einem CRM risikoarm sein und in einem anderen eine Kundennachricht auslösen.
| Aktion | Zu prüfende Umkehrbarkeit | Sichtbarkeit | Mögliche Folge | Empfohlener Ausgangspunkt |
|---|---|---|---|---|
| Kontakt markieren | Abhängige Regeln prüfen | Intern vorgesehen; Empfänger prüfen | Geänderte Weiterleitung oder Zielgruppe | Erst nach Prüfung der Folgeaktionen automatisch |
| Gesprächsnotiz erfassen | Korrektur möglich; Kopien können bleiben | Leseberechtigte prüfen | Falsche Kundenhistorie | Bei Folgen im Test prüfen |
| Interne Zusammenfassung entwerfen | Bearbeitung möglich | Vorgesehene interne Gruppe | Falsche Entscheidungsgrundlage | Automatisch entwerfen; Akzeptanz festlegen |
| Interne Aufgabe planen | Benachrichtigungen prüfen | Vorgesehene interne Gruppe | Falsche Person oder Frist | Innerhalb vereinbarter Grenzen automatisch |
| Kunden-E-Mail senden | Zugestellte Kopien nicht zuverlässig rückrufbar | Extern | Falsche Aussage oder falscher Empfänger | Prüfung vor Versand |
| Zahlungsdatensatz ändern | Buchhaltung und verbundene Systeme prüfen | Je nach Aufbau | Finanzielle Abweichung | Prüfung und unabhängiger Abgleich |
| Deal abschließen oder Phase ändern | Ausgelöste Aktionen prüfen | Team und verbundene Tools | Falsche Übergabe oder Kommunikation | Folgenreiche Änderungen prüfen |
| Erstattung oder Gutschrift ausstellen | Abwicklung und Rücknahme prüfen | Extern | Finanzieller Verlust | Prüfung und getrennte Zahlungsbefugnis |
| Ticket extern eskalieren | Empfänger und Informationen prüfen | Extern | Falsche Weiterleitung oder Datenweitergabe | Vor Weitergabe prüfen |
| Internen CRM-Datensatz ergänzen | Duplikate und Auslöser prüfen | Je nach Aufbau | Doppelte oder fehlgeleitete Arbeit | Nach Test automatisch oder geprüft |
Die Zuordnung ist eine Empfehlung, keine Anbieterberechtigung. Halten Sie fest, weshalb eine Aktion automatisch läuft, welche Eingaben zulässig sind und wann sie stoppen muss. „Intern“ und „umkehrbar“ sind Prüfungsfragen, keine automatische Erlaubnis, die Kontrolle zu überspringen.
Was verhindern Berechtigungen unabhängig von Freigaben?
Berechtigungen begrenzen den gewährten Zugriff einer Verbindung. Er kann breiter sein als die vorgesehene Aufgabe. Prüfen Sie die tatsächliche Berechtigung und deren Nutzungskontrollen statt nur die Bezeichnung eines Schritts.
Googles Gmail-Berechtigungsdefinitionen unterscheiden im Oktober 2026 das Lesen von Nachrichten und Einstellungen vom Verwalten von Entwürfen und Versenden. gmail.readonly erlaubt Ersteres; gmail.compose umfasst Entwurfsverwaltung und Versand.[2] „Nur Entwürfe“ braucht deshalb mehr als diese Gmail-Berechtigung. Eine Möglichkeit sind außerhalb von Gmail vorbereitete Entwürfe mit einer Leseverbindung und getrenntem, geprüftem Versand.
| System | Nötiges Verhalten im Beispiel | Zu prüfender Zugriff oder Weg | Zu testender Fehler |
|---|---|---|---|
| Erforderliche Nachrichten lesen und Entwurf vorbereiten | Entwurfsspeicher, gewährte Rechte und Versandtools | Entwurfsaufgabe versendet ohne Freigabe | |
| CRM | Gewähltes Konto lesen; genehmigte Felder ändern | Kontozugriff, Feldprüfungen und Sammeländerungen | Anderer Datensatz oder anderes Feld geändert |
| Kalender | Verfügbarkeit prüfen und Einladung vorschlagen | Schreibrechte und Benachrichtigungseinstellungen | Einladung vor Prüfung versendet |
| Slack | Prüfeintrag in vereinbarten Kanal liefern | App-Rechte, Kanalmitgliedschaft und erlaubte Ziele | Inhalt erreicht anderen Kanal oder andere Person |
| Rechnungsstellung | Status lesen und Rechnung vorschlagen | Versand- und Zahlungsbefugnisse | Entwurf erzeugt Finanzaktion |
Slacks aktuelle Dokumentation zu chat:write beschreibt das Senden als App.[3] Die Wahl eines Prüfkanals im Workflow beweist nicht, dass die App-Befugnis auf dieses eine Ziel begrenzt ist. Fragen Sie nach der durchgesetzten Grenze und testen Sie einen anderen Empfänger.
Wählen Sie bei breiten Rechten möglichst eine engere Verbindung oder eine durchgesetzte Aktionsgrenze. Dokumentieren Sie verbleibende Befugnisse und wer sie ändern darf. Eine brauchbare Berechtigungskarte nennt Konto, Tools, erlaubte Vorgänge und die Ablehnung unerlaubter Vorgänge.
Wovon hängen Systeme ohne Freigabe-Schicht ab?
Ein System kann Aktionen auch ohne menschliches Freigabe-Gate durch Berechtigungen, verfügbare Tools oder andere durchgesetzte Regeln begrenzen. Eine Prompt-Anweisung ist eine andere Kontrolle: Sie beschreibt Verhalten, entzieht aber nicht die Befugnis zur Aktion.
Prüfen Sie Berechtigung und jeden Ausführungsweg. „Vor dem Versand fragen“ ist eine nützliche Anweisung. Wenn Freigabe verlangt wird, braucht der Betrieb eine durchgesetzte Grenze vor dem Versand.
OpenClaws Dokumentation vom Oktober 2026 beschreibt Freigaben für Befehlsausführung und unterscheidet diese von verfügbaren Tools. Der Standard bei nicht erreichbarer Freigabeoberfläche ist Ablehnung; das Ausweichverhalten ist jedoch konfigurierbar.[4] Eine Befehlsfreigabe ist keine allgemeine E-Mail-, Zahlungs- oder CRM-Freigaberegel.
Lassen Sie eine verbotene Anfrage demonstrieren. Was passiert bei einem anderen Tool, nicht erreichbarer prüfender Person oder einer Quellnachricht, die zum Ignorieren der Freigaberegel auffordert? Prüfen Sie anschließend Geschäftsdatensatz und Aktionsprotokoll.
Halten Sie auch die Anweisungen klar. Sie helfen, die richtige Aktion vorzubereiten und den Prüfgrund zu erklären. Nutzen Sie durchgesetzte Grenzen für Befugnisse und Anweisungen für Verhalten; prüfen müssen Sie das Ergebnis weiterhin.
Was gehört in die Freigabe-Warteschlange?
Beginnen Sie mit folgenreichen Aktionen und unsicheren Eingaben. Prüfen Sie anschließend den Arbeitsaufwand der Warteschlange. Ein Eintrag sollte eine echte Entscheidung mit ausreichenden Informationen ermöglichen. Eine Aktion daraus zu entfernen verändert ausdrücklich die Befugnisse.
Verwenden Sie die Freigabequote nicht allein als Freigabekriterium für automatische Arbeit. Sie kann korrekte Entwürfe, einfache Eingaben oder ungelesene Einträge widerspiegeln. Prüfen Sie bearbeitete, abgelehnte und verpasste Fälle sowie typische schwierige Eingaben, bevor Sie die Grenze ändern.
| Beispielaktion | Kandidat für automatisch | Kandidat für Prüfung | Zuerst prüfen |
|---|---|---|---|
| CRM-Kontakt markieren | Ohne folgenreichen Auslöser | Markierung startet Ansprache | Folgeregeln |
| Gesprächsnotiz erfassen | Umfang und Leserkreis vereinbart | Notiz beeinflusst wichtige Entscheidung | Richtiges Konto und Quelle |
| Kundennachricht senden | Nur mit ausdrücklich vereinbarter Befugnis | Vor Versand im Test | Empfänger, Aussage und Anhänge |
| Zahlungsdatensatz ändern | In getrennt genehmigtem, kontrolliertem Prozess | Folgenreiche Aktualisierung | Datensatzidentität und Abgleich |
| CRM-Deal abschließen | Erst nach Prüfung ausgelöster Übergaben | Im Test oder bei Ausnahmen | Verbundene Aktionen |
| Reporting-Zeile ergänzen | Korrektur und Duplikate beherrscht | Zeile beeinflusst wichtige Entscheidung | Eindeutiger Fall und akzeptierte Daten |
| Support-Ticket eskalieren | Innerhalb vereinbarter Weiterleitung | Externe Weitergabe oder unklarer Empfänger | Ziel und geteilte Informationen |
Eine lange Warteschlange kann zu breiten Umfang, fehlenden Kontext oder zu wenig Prüfzeit anzeigen. Begrenzen Sie die Aufgabe, verbessern Sie Entwürfe und schaffen Sie Prüfkapazität, bevor Sie weniger Gates als Lösung wählen. Die Fehlerfolge bleibt wichtig, auch wenn Entwürfe oft keine Änderung brauchen.
Wie sieht Kontrolle im Alltag aus?
Der Agent kann die Entscheidung vorbereiten und die Kontextsuche verkürzen. Eine Person prüft weiterhin die folgenreichen Details. Messen Sie diese Prüfzeit am echten Workflow; eine feste Sekunden- oder Minutenzahl für jede Warteschlange gibt es nicht.
Berechtigungen und Gates können die nötigen Eingriffe reduzieren. Die laufende Kontrolle prüft weiterhin abgeschlossene Ergebnisse, Ausnahmen und die Wirksamkeit der vereinbarten Grenzen.
Definieren Sie Befugnisse vor dem Start und prüfen Sie danach ihre Nutzung.
Ein Eintrag sollte Aktion, Empfänger oder Datensatz, Quellen, Änderungen und Prüfgrund zeigen. Bieten Sie klare Genehmigung, Bearbeitung und Ablehnung. Muss die prüfende Person einen Fakt in einem anderen System nachsehen, zählen Sie diesen Aufwand mit statt vollständigen Kontext in jeder Warteschlange zu versprechen.
Wartende Einträge brauchen Verantwortung und eine Antwortregel. Klären Sie dringende Fälle, Vertretung und Fristablauf. Eine Frist kann weiterleiten oder abbrechen; sie darf nicht versehentlich einen ungeprüften Versand erlauben.
Den vollständigen Betriebsaufbau erklärt was eine Agenten-Implementierung umfasst. Dieser Freigabe- und Kontrollleitfaden verbindet Berechtigungskarte, Entscheidungen und laufende Kontrolle im selben Workflow.
Wie sollte sich die Freigabegrenze entwickeln?
Ändern Sie Befugnisse nach Prüfung der konkreten Aktion und ihrer Folgen. Eine Zeit korrekter Entwürfe macht eine Aktion zum Prüfungskandidaten; der Verzicht auf menschliche Prüfung wird dadurch nicht automatisch sicher.
| Illustrative Phase | Warteschlange | Berechtigungsumfang | Prüfverantwortung |
|---|---|---|---|
| Erster Test | Folgenreiche und unsichere Aktionen halten | Minimal begründete Befugnisse | Jeden Eintrag lesen; Fehler und Ablehnung testen |
| Stabile Aufgabenbelege | Einzelne Aktionsklassen neu bewerten | Rechte nur ausdrücklich ergänzen | Akzeptierte Ergebnisse und verpasste Fälle prüfen |
| Neue Eingaben oder Workflow-Änderungen | Prüfung bei veränderten Annahmen enger fassen | Verbindungen und Folgeaktionen erneut prüfen | Geänderten Umfang neu testen |
| Laufender Betrieb | Warteschlange und Umfang im vereinbarten Rhythmus prüfen | Ungenutzte Rechte entfernen; Änderungen prüfen | Benannte Verantwortung und Vertretung |
Das sind Phasen, kein Kalender und keine allgemeine Prozenthürde. Bestimmen Sie Rhythmus und Antwortzeiten anhand von Dringlichkeit und Risiko. Eine ruhige Warteschlange kann stabile Arbeit oder fehlende Weiterleitung zur Prüfung bedeuten; prüfen Sie beides.
Untersuchen Sie wiederkehrende Bearbeitungen. Möglicherweise fehlt Quellkontext, die erwartete Ausgabe ist unklar oder eine menschliche Beurteilung ist nötig. Verbessern Sie das Änderbare und behalten Sie die Prüfung dort, wo Urteil erforderlich bleibt.
Was passiert bei Kontrollversagen?
Untersuchen Sie den Weg der unerwünschten Aktion. Zu breite Befugnisse, ein fehlendes Gate, veränderter Umfang oder unwirksame Prüfung können Ursachen sein. Die Muster unten sind zu testende Möglichkeiten, keine Häufigkeitsschätzung.
| Fehlermuster | Mögliche Erscheinung | Zu prüfende Ursache | Reaktion |
|---|---|---|---|
| Zu breiter Zugriff | E-Mail oder Änderung ohne nötige Prüfung | Breite Berechtigung oder anderes Tool | Aktion stoppen und Verbindungen prüfen |
| Fehlendes Gate | Folgenreiche Aktion läuft direkt | Nicht erfasster Ausführungsweg | Aktion halten und korrigierten Weg testen |
| Veränderte Aufgaben | Arbeit außerhalb des Briefs | Änderungen nicht mit Rechten und Regeln abgeglichen | Umfang ausdrücklich neu entscheiden |
| Vernachlässigte Warteschlange | Freigabe ohne brauchbare Prüfung | Volumen, Kontext oder Kapazität | Umfang reduzieren und wirksame Prüfung herstellen |
Erfassen Sie betroffene Fälle und prüfen Sie den abgeschlossenen Geschäftsstand. Eine Konfigurationskorrektur macht alte Aktionen nicht rückgängig. Klären Sie Korrekturen gegenüber Menschen und verbundenen Systemen. Testen Sie den reparierten Ablauf und den Fehlerfall.
Anthropics Leitfaden vom Dezember 2024 beschreibt menschliche Prüfpunkte und Abbruchbedingungen und warnt vor Kosten und sich verstärkenden Fehlern autonomer Arbeit.[5] Wenden Sie diese Mechanismen auf die konkrete Aufgabe an, mit prüfbarem Stoppverhalten und klarer Verantwortung.
Wie richten Sie Kontrolle vor dem ersten Einsatz ein?
Vereinbaren Sie Berechtigungskarte, Aktionsliste und Prüfverantwortung im Umfang. Testen Sie alles vor der Freigabe produktiver Befugnisse. Halten Sie die Dokumentation bei Änderungen aktuell.
Alle verbundenen Systeme auflisten
Nennen Sie Konto, Informationen und Aktionen der Aufgabe. Erfassen Sie auch Tools, die dasselbe Konto auf anderem Weg erreichen.
Tatsächliche Berechtigung prüfen
Vergleichen Sie Zugriff und Aufgabe. Eine Entwurfsbezeichnung kann Versand umfassen; ein Feldfilter kann auf breiterem Schreibrecht beruhen. Definieren Sie die Durchsetzung der engeren Grenze.
Direkte Aktionen und Folgeaktionen abbilden
Listen Sie Entwürfe, Änderungen, Versand und Weiterleitung auf. Prüfen Sie, was Datensatz- oder Statusänderungen andernorts auslösen.
Automatische oder geprüfte Befugnisse zuordnen
Berücksichtigen Sie Sichtbarkeit, Umkehrbarkeit und Folgen. Binden Sie Freigaben an endgültige Aktionen und definieren Sie Ablehnung, Ablauf und Fehlerbehandlung.
Umfang dokumentieren und prüfen
Benennen Sie Verantwortung, Prüfung, Vertretung und Stoppverfahren. Prüfen Sie die Karte bei neuen Tools, Eingaben oder Zuständigkeiten und dokumentieren Sie genehmigte Änderungen.
Häufig gestellte Fragen
Was leisten Freigabe-Workflows in einem KI-Agentensystem?
Ein Freigabe-Workflow hält die konfigurierte Aktion vor der Ausführung. Die prüfende Person genehmigt die endgültigen Details oder lehnt ab. Testen Sie alle Tool-Wege, geänderte Eingaben, erneute Versuche, Fristablauf und nicht erreichbare Prüfung; der Funktionsname belegt die Grenze nicht allein.
Was ist der Unterschied zwischen einem Freigabe-Gate und nachträglicher Prüfung?
Ein Gate hält eine Aktion vor der Ausführung. Spätere Prüfung untersucht abgeschlossene Arbeit und unterstützt Erkennung und Korrektur. Sie verhindert keine bereits abgeschlossene Aktion; eine Person kann auch eine falsche Aktion freigeben.
Was sollte in die Freigabe-Warteschlange?
Beginnen Sie mit folgenreichen, extern sichtbaren oder schwer umkehrbaren Aktionen und unsicheren Eingaben. Prüfen Sie Folgeaktionen, bevor Sie interne Arbeit als risikoarm behandeln. Automatische Befugnisse brauchen eine ausdrückliche Entscheidung und Aufgabenbelege.
Wie unterscheidet sich ein Freigabe-Workflow von einer Prompt-Anweisung?
Eine Prompt-Anweisung beschreibt gewünschtes Verhalten. Eine durchgesetzte Grenze prüft Befugnisse unabhängig von der Modellinterpretation. Auch Berechtigungen und Tool-Regeln können Aktionen begrenzen; ein menschliches Gate ist nicht die einzige durchgesetzte Kontrolle.
Was passiert, wenn eine Freigabe-Warteschlange zu voll wird, um sie effektiv zu managen?
Prüfen Sie Umfang, fehlenden Kontext und Prüfkapazität. Begrenzen Sie Arbeit oder verbessern Sie Vorschläge, bevor Sie folgenreiche Gates entfernen. Eine hohe Freigabequote kann korrekte oder ungelesene Einträge widerspiegeln und reicht allein nicht als Beleg.
Können Freigabe-Workflows nach dem initialen Setup angepasst werden?
Ja, durch ausdrückliche Entscheidung über Aktion und Folgen. Prüfen Sie akzeptierte Ergebnisse, Bearbeitungen, Ablehnungen und verpasste Fälle. Testen Sie Änderungen neu und behalten Sie benannte Verantwortung; kein allgemeiner Kalender oder Prozentsatz belegt Sicherheit.
Wie behält man die Kontrolle über einen KI-Agenten?
Definieren Sie Aufgabe, gewährte Verbindungen und freigabepflichtige Aktionen vor dem Start. Testen Sie Ablehnung und abgeschlossene Ergebnisse. Behalten Sie laufende Kontrolle, Ausnahmebehandlung und Korrektur neben den Grenzen vor der Aktion.
Was ist Berechtigungsbegrenzung bei einem KI-Agenten?
Gewähren Sie nur begründeten Zugriff und prüfen Sie breitere Anbieterbefugnisse. Im Oktober 2026 umfasst Gmails gmail.compose Entwurfsverwaltung und Versand. Ein reiner Entwurfsworkflow braucht deshalb eine durchgesetzte Grenze oder getrennte Entwurfsspeicherung und Versandwege.[2]
Quellen
- LangChain, Interrupts. Abgerufen am 14. Oktober 2026.
- Google, Choose Gmail API scopes. Abgerufen am 14. Oktober 2026.
- Slack, chat:write scope. Abgerufen am 14. Oktober 2026.
- OpenClaw, Exec approvals. Abgerufen am 14. Oktober 2026.
- Anthropic, Building effective agents. Abgerufen am 14. Oktober 2026.