Dieser Leitfaden verbindet Rollen und Transparenzpflichten des EU AI Act mit dem KI-Workflow kleiner Unternehmen. Er zeigt die nötigen Nachweise, die Platzierung von Hinweisen und die Punkte für fachliche Entscheidungen.
Das erfahren Sie
- Wie Sie die Anbieter- oder Betreiberrolle Ihres Unternehmens bestimmen
- Welche Artikel-50-Pflicht zu Interaktion und Inhaltskanal passt
- Wie sich Hochrisiko-Kontrollen von Transparenzpflichten unterscheiden
- Welche Anwendungsdaten beim Workflow festzuhalten sind
- Was vor dem Start in die Betreiber-Checkliste gehört
Die Prüfung nach dem EU AI Act beginnt mit dem Workflow: Wer kontrolliert das KI-System, was darf es tun, wer sieht die Ausgabe, wo muss ein Mensch eingreifen und welche Nachweise bleiben nach einer Aktion erhalten?
Diese Fragen bestimmen, ob das Unternehmen Transparenzpflichten nach Artikel 50, Kontrollen für Hochrisiko-Betreiber, Anbieteranweisungen oder fachliche Beratung prüfen muss. Dieser Leitfaden macht daraus eine Umsetzungskarte. Er bestimmt keine rechtliche Einstufung und ist keine Rechtsberatung.
Die grundlegende Unterscheidung zwischen KI-Modell, KI-Agent und Geschäftsworkflow erklärt was ein KI-Agent ist. Dieser Leitfaden konzentriert sich auf die EU-Umsetzungsfragen, die folgen, sobald ein Workflow real ist.
Wie beginnen Sie mit Workflow und Rolle?
Eine Prüfung nach dem EU AI Act beginnt mit dem System und der Beziehung des Unternehmens zu diesem System. „Wir nutzen KI“ ist zu allgemein, um den nächsten Schritt zu bestimmen.
Die FAQ der Europäischen Kommission zu Artikel 50 definiert einen Betreiber als natürliche oder juristische Person, Behörde, Agentur oder andere Stelle, die ein KI-System unter ihrer Verantwortung nutzt, ausgenommen persönliche nicht berufliche Nutzung. Ein Freelancer, der ein KI-System regelmäßig beruflich verwendet, ist nach dieser Definition Betreiber. Eine juristische Person bleibt Betreiber, wenn Auftragnehmer das System in ihrem Auftrag und unter ihrer Verantwortung und Kontrolle betreiben.[3]
Die Rollenaufnahme sollte festhalten:
| Aufnahmefrage | Zu dokumentierender Nachweis | Warum das wichtig ist |
|---|---|---|
| Wer betreibt das System? | Unternehmen, Team, Auftragnehmer oder Anbieterbeziehung | Trennt private Erprobung von beruflichem Einsatz |
| Unter wessen Verantwortung läuft das System? | Kontoinhaber, Vertrag, Umgebung und Berechtigungen | Zeigt die operative Verantwortung |
| Welchen Workflow unterstützt das System? | Auslöser, Eingaben, Schritte, Ausgaben und Verantwortlicher | Verhindert, dass ein allgemeines Systemlabel den konkreten Einsatz verdeckt |
| Wer sieht oder erhält die Ausgabe? | Mitarbeitende, Kunden, Bewerber, Lieferanten oder Öffentlichkeit | Bestimmt die Fragen zu Transparenz und Risiko |
| Was darf das System tun? | Lesen, Entwerfen, Weiterleiten, Schreiben, Senden, Löschen oder Freigeben | Definiert die Aktionsgrenze und mögliche Schäden |
| Was geschieht bei geringer Sicherheit? | Prüfung, Eskalation, Pause oder Fallback | Macht Kontrolle praktisch statt nur programmatisch |
Die Karte sollte die bereits genutzten Tools nennen. Ein Workflow, der Gmail liest, einen CRM-Datensatz prüft, in Notion schreibt und eine Slack-Benachrichtigung vorbereitet, hat eine andere Risikofläche als ein System, das eine private Frage im Chat beantwortet. Der Modellname beschreibt das System nicht allein.
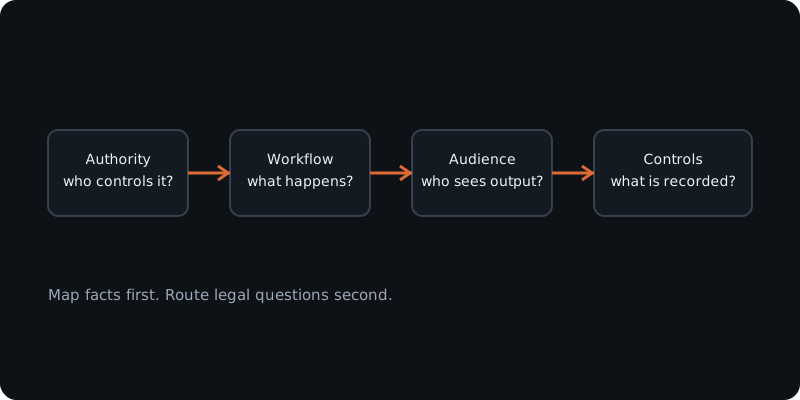
Nutzen Sie die Rollenkarte zusammen mit KI-Agent-Governance: Die rechtliche Rolle bestimmt die zu prüfenden Pflichten; Rechte, Änderungssteuerung und Protokolle zeigen den geplanten Betrieb.
Welche Transparenzfragen erzeugt Artikel 50?
Die Transparenz nach Artikel 50 hängt von Interaktion und veröffentlichtem Inhalt ab. Die Pflichten gelten seit dem 2. August 2026; ein Hintergrundtool für interne Entwürfe hat andere Pflichten als ein Kundenchatbot oder ein veröffentlichter Deepfake.[2]
Trennen Sie die Gestaltungspflichten des Anbieters von Ihren Pflichten beim Einsatz. Der Anbieter muss den Interaktionshinweis und die erkennbare maschinenlesbare Markierung in das jeweilige System einbauen. Die Markierungspflicht gilt nicht für eine unterstützende Funktion zur Standardbearbeitung oder einen Einsatz, der die Eingabe oder ihre Bedeutung nicht wesentlich verändert.[5] Betreiber haben Offenlegungspflichten bei Deepfakes, Texten von öffentlichem Interesse sowie Emotionserkennung oder biometrischer Kategorisierung. Artikel 50 Absatz 5 verlangt klare, unterscheidbare und barrierefreie Information spätestens bei der ersten Interaktion oder Exposition.[5]
Das erste belastbare Compliance-Artefakt ist eine konkrete Workflow-Karte.
Welche Fragen muss die Aufnahme zu Artikel 50 beantworten?
Die Aufnahme zu Artikel 50 muss acht Fragen beantworten, zu Interaktion, Inhalt und der Frage, welche Rolle die Pflicht trägt:
- Interagiert eine natürliche Person direkt mit dem System?
- Wird das System bei der ersten Interaktion oder Darstellung klar als KI gekennzeichnet?
- Erzeugt oder manipuliert das System Audio, Bilder, Video oder Text?
- Wird der Inhalt veröffentlicht, um die Öffentlichkeit über eine Angelegenheit von öffentlichem Interesse zu informieren?
- Handelt es sich um einen Deepfake oder eine andere künstlich erzeugte Ausgabe?
- Gilt eine Ausnahme, etwa menschliche Prüfung und redaktionelle Verantwortung?
- Liegt die Pflicht beim Anbieter, beim Betreiber oder bei beiden?
- Welcher Nachweis zeigt, wie das Unternehmen die Pflicht erfüllt hat?
Die Antwort hängt vom konkreten Workflow ab. Ein privater interner Entwurf ist nicht dasselbe wie ein öffentlicher Artikel. Ein kundenorientierter Agent ist nicht dasselbe wie ein Hintergrund-Klassifikationsschritt. Ein erzeugtes Bild ist nicht dasselbe wie eine Tabellenformel. Der offizielle Text und die aktuellen Leitlinien müssen auf die Tatsachen angewendet werden.
Wo gehört der Hinweis nach Artikel 50 in welchem Kanal hin?
Der Hinweis nach Artikel 50 gehört dorthin, wo die Person dem System begegnet, und der Kanal bestimmt seine Form. Dies sind Umsetzungsbeispiele; Rolle und Ausnahme müssen weiterhin zu Ihrem Einsatz passen.
| Kanal oder Ausgabe | Unterscheidung nach Artikel 50 | Praktische Platzierung |
|---|---|---|
| Websitechat, Nachrichtenaustausch oder Sprachassistent | Anbieterpflicht zur direkten Interaktion, sofern KI nicht offensichtlich ist; Absatz 1.[5] | Den Assistenten zu Beginn im selben Kanal als KI vorstellen |
| Hintergrundsortierung oder ein von Menschen geprüfter und versendeter Entwurf | Keine direkte menschliche Interaktion durch die KI nach dieser Regel.[3] | Prüfpunkt festlegen; veröffentlichte Inhalte separat bewerten |
| Synthetisches Audio, Bilder, Video oder Text | Maschinenlesbare Markierung durch den Anbieter, außer bei unterstützender Standardbearbeitung oder ohne wesentliche Änderung der Eingabe oder ihrer Bedeutung; Absatz 2.[5] | Markierung des gewählten Systems prüfen; eine sichtbare Kennzeichnung hat eine andere Aufgabe |
| Deepfake-Bild, -Audio oder -Video | Offenlegung durch den Betreiber; für kreative Werke gilt eine angepasste Regel.[5] | Hinweis so platzieren, dass das Publikum ihn mit dem Inhalt wahrnimmt |
| KI-Text zur öffentlichen Information über Angelegenheiten von öffentlichem Interesse | Offenlegung durch den Betreiber; Ausnahme bei menschlicher Prüfung/redaktioneller Kontrolle und zugewiesener redaktioneller Verantwortung.[5] | Verantwortlichen Herausgeber und Prüfung dokumentieren oder offenlegen |
| Emotionserkennung oder biometrische Kategorisierung | Betreiberhinweis an Betroffene; andere Verbote separat bewerten.[5] | Vor der Exposition informieren; ein Hinweis erlaubt kein verbotenes System |
Ein KI-Assistent am Telefon braucht beispielsweise eine hörbare Vorstellung. Ein Websitehinweis, den der Anrufer nie sieht, passt schlecht. Ein interner Agent, dessen Antwort eine benannte Person vor dem Versand prüft, hat einen anderen Interaktionsweg. Halten Sie fest, was Ihr Kunde tatsächlich erlebt.
Die Leitlinien der Kommission zu Artikel 50 und die FAQ zu Artikel 50 erläutern die Ausnahmen. Nutzen Sie sie bei Änderungen von Kanal, Publikum oder redaktionellem Ablauf, statt einen Hinweis auf jede Ausgabe zu übertragen.
Welche Kontrollebene gilt für Hochrisiko-Betreiber?
Kontrollen für Hochrisiko-Betreiber betreffen Anweisungen, menschliche Aufsicht, Eingabedaten, Überwachung und Protokolle. Klären Sie zuerst Hochrisiko-Einstufung und Anwendungsdatum für Ihren Einsatz; diese Pflichten sind von der Transparenz nach Artikel 50 getrennt.[4]
Artikel 26 weist die Aufsicht Personen mit Kompetenz, Schulung, Befugnis und Unterstützung zum Eingreifen zu. Er verlangt außerdem Überwachung anhand der Anbieteranweisungen, Risikoeskalation und angemessene Aufbewahrung automatisch erzeugter Protokolle unter Kontrolle des Betreibers. Diese Pflichten betreffen den einschlägigen Hochrisiko-Einsatz, nicht jeden Büroassistenten.[4]
Die Aufnahme zu Artikel 26 sollte festhalten:
| Kontrollfrage | Praktischer Nachweis |
|---|---|
| Wer übt kompetente menschliche Aufsicht aus? | Person, Befugnis, Schulung und Prüfpunkt |
| Welche Anweisungen gelten? | Anbieterdokumentation, freigegebener Zweck und lokale Workflow-Regeln |
| Welche Eingabedaten kontrolliert der Betreiber? | Quellsysteme, Datenverantwortung, Relevanzprüfung und Zugriffsschranke |
| Wie wird der Betrieb überwacht? | Qualitätsstichprobe, Vorfallsignal, Prüfintervall und Verantwortlicher |
| Was geschieht bei einem Risiko? | Pausenkriterium, Meldung an den Anbieter, Behördenweg und interne Eskalation |
| Was wird protokolliert? | Kontext von Eingabe und Ausgabe, Tool-Aktion, Freigabe, Änderung, Fehler und Zeitpunkt |
| Wer ist am Arbeitsplatz betroffen? | Information von Beschäftigten, Vertretung oder arbeitsrechtliche Prüfung, falls relevant |
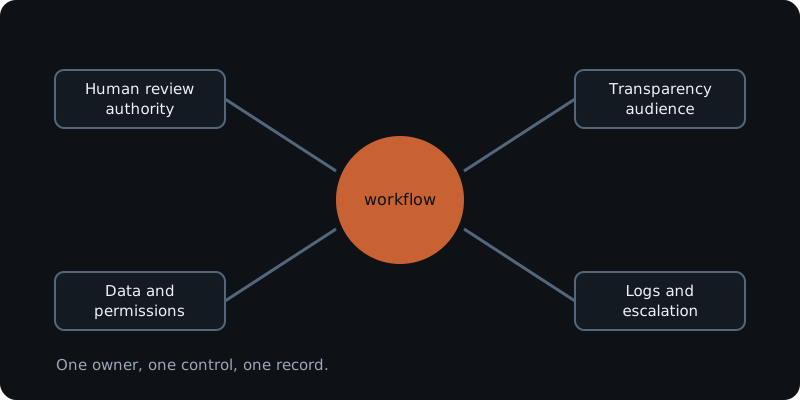
Legen Sie die Kontrolle über Ihren KI-Agenten vor der Aktion fest: Wer darf eine gehaltene Aktion freigeben, was sieht diese Person und wie stoppt der Workflow, wenn sie nicht erreichbar ist?
Menschliche Aufsicht bedeutet nicht, dass eine Person jede Ausgabe kurz ansieht, während das System undurchsichtig bleibt. Die Person braucht Kompetenz, Befugnis, Unterstützung und die nötigen Informationen, um einzugreifen. Eine Prüftaste nach einer irreversiblen Aktion kommt zu spät, um sie zu stoppen. Legen Sie den Eingriffspunkt davor.[4]
Dasselbe gilt für Überwachung. Ein grüner Prozessstatus beweist nicht, dass die Ausgabe richtig ist. Das Team sollte eine Ausgangsmessung definieren, Ausgaben prüfen, manuelle Korrekturen protokollieren und bei einem schweren Fehler pausieren. Funktioniert Ihr KI-Agent tatsächlich? erklärt den Unterschied zwischen einem laufenden Agenten und einer akzeptablen Ausgabequalität.
Wie übersetzen Sie Rechtssprache in Umsetzungskontrollen?
Rechtstext wird für einen Betreiber umsetzbar, wenn jede relevante Frage eine verantwortliche Person, eine Kontrolle und einen Nachweis besitzt.
Eine Richtlinie kann sagen „Nutzen Sie KI verantwortungsvoll“. Eine Betreiberkarte zeigt, wer handeln darf, worauf das System zugreifen darf, was ein Mensch prüfen muss und was protokolliert wird.
Die Umsetzungskarte sollte Quellenfragen mit dem realen Workflow verbinden:
- Verantwortung festlegen. Juristische Person, Anbieterbeziehung, Kontoinhaber, Umgebung und Aufgaben von Auftragnehmern dokumentieren.
- Workflow festlegen. Auslöser, Systeme, Eingaben, Schritte, Ausgaben und gewünschtes Ergebnis beschreiben.
- Aktionsgrenze festlegen. Lesen, Entwerfen, Weiterleiten, Schreiben, Senden, Löschen und Freigeben trennen. Nur die nötigen Berechtigungen vergeben.
- Menschlichen Prüfpunkt festlegen. Person, Sichtbarkeit, Befugnis und Aktionen nennen, die immer auf Freigabe warten.
- Nachweise festlegen. Quelldokumentation, Konfiguration, Testfälle, Freigaben, Änderungen, Ausnahmen und Vorfälle aufbewahren.
- Stop-Regel festlegen. Definieren, wann der Workflow pausiert, wer informiert wird und wie das Team vor dem Neustart prüft.
Hier unterscheidet sich Implementierungsarbeit von einer PDF-Richtlinie. Wenn ein Agent keine externe Nachricht senden darf, bevor eine Person sie freigegeben hat, muss der Integrationspfad das Senden blockieren. Die Grenze darf nicht nur in einem Prompt oder im Gedächtnis eines Mitarbeiters stehen.
Die Kontrollkarte sollte die vorhandenen Tools abdecken. Gmail braucht eine Zugriffsschranke. Ein CRM braucht Feld- und Schreibregeln. Slack braucht Kanal- und Empfängerregeln. Notion braucht eine Arbeitsbereichsgrenze. Der Modellanbieter braucht eine Prüfung von Daten und Aufbewahrung. Jede Kontrolle sollte beantworten, was das System tun darf und wer den Umfang ändern darf.
Auch der Fehlerweg gehört in die Karte. Eine unklare Kundenanfrage, ein fehlender CRM-Datensatz, ein doppelter Schreibvorgang oder eine unsichere Anweisung darf nicht als stiller Erfolg enden. Das System sollte die Ausnahme markieren, genügend Kontext für die Prüfung bewahren und die betroffene Aktion stoppen, wenn die Reichweite unklar ist.
Wann endet die Aufnahme?
Pausieren Sie eine KI-Umsetzung, wenn das Team Rolle, Zweck oder Aktionsgrenze nicht klären kann. Eine Checkliste zeigt die Frage; qualifizierte Beratung klärt die rechtliche Einstufung.
Eine aktuelle rechtliche oder fachliche Prüfung ist nötig, wenn:
- der Workflow in einen Hochrisikobereich fallen könnte;
- das System Beschäftigung, Zugang zu wesentlichen Leistungen oder Rechte einer Person beeinflusst;
- das Unternehmen seine Rolle als Anbieter, Betreiber oder anderer Akteur nicht bestimmen kann;
- eine KI-Ausgabe veröffentlicht wird, um die Öffentlichkeit zu informieren;
- biometrische Kategorisierung oder Emotionserkennung beteiligt ist;
- Anweisungen des Anbieters dem geplanten Einsatz widersprechen;
- die Daten sensible personenbezogene Informationen oder unklare Herkunft enthalten;
- keine kompetente menschliche Aufsicht benannt werden kann;
- ein schwerer Vorfall oder ein erhebliches Risiko aufgetreten ist;
- sich offizieller Text oder Leitlinien geändert haben.
Halten Sie offene Entscheidungen beim betroffenen Workflow fest. Verbinden Sie etwa ein Tool zur Bewerberbewertung nicht mit Bewerbungsdaten, solange Hochrisiko-Einstufung und Aufsicht ungeklärt sind.
Mit Freigabeworkflows wartet eine Aktion auf eine menschliche Entscheidung. Das Protokoll sollte Prüfer, sichtbare Informationen und Freigabezeitpunkt zeigen, damit das Team ein strittiges Ergebnis untersuchen kann.
Wie halten Sie die Karte aktuell?
Die EU-AI-Act-Karte ist eine gepflegte Projektakte und keine einmalige Checkliste.
Diese Felder bleiben sichtbar:
- Veröffentlichungsdatum;
- Datum der letzten Quellenprüfung;
- geprüfte offizielle Quellen;
- behandelten Workflow-Umfang;
- sichtbare Grenze zur Rechtsberatung;
- Verantwortliche Person für die Quellenprüfung;
- Ereignisse, die eine Aktualisierung auslösen.
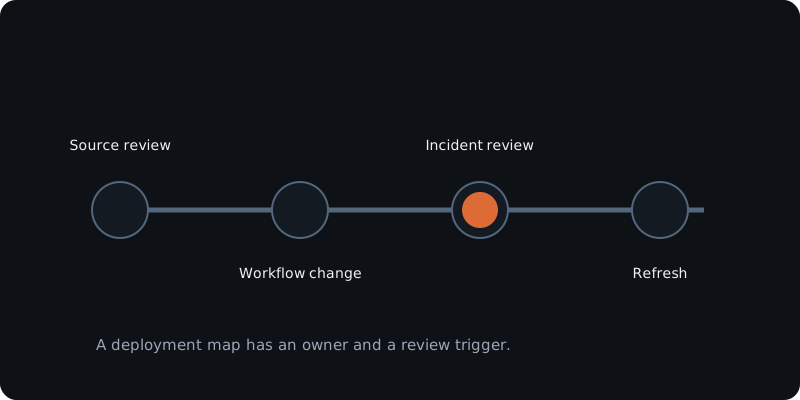
Die Karte sollte aktualisiert werden, wenn die Kommission neue Leitlinien veröffentlicht, das AI Office eine Auslegung ändert, die Verordnung geändert wird, der Anbieter seine Anweisungen ändert oder das Unternehmen den Workflow verändert. Ein neues Modell ist nicht der einzige Prüfgrund. Eine neue Integration, ein neues Ausgabeziel, eine neue Datenquelle oder ein neuer Freigabepfad kann die operative Frage ändern.
Halten Sie das Anwendungsdatum bei jeder Pflicht fest, statt alles auf einen Starttermin zu reduzieren. Stand Oktober 2026 nennt die Kommission diesen Zeitplan:[1]
| Pflichtengruppe | Anwendungsbeginn |
|---|---|
| Ursprüngliche verbotene Praktiken und KI-Kompetenz | 2. Februar 2025 |
| Governance und Pflichten für allgemeine KI-Modelle | 2. August 2025 |
| Allgemeine Anwendung einschließlich Transparenz nach Artikel 50 | 2. August 2026 |
| Hochrisiko-Nutzungen in sensiblen Bereichen nach Anhang III | 2. Dezember 2027 |
| Hochrisiko-Systeme in regulierten Produkten nach Anhang I | 2. August 2028 |
Ein späterer Hochrisiko-Termin verschiebt keine bereits geltende Transparenzpflicht. Dokumentieren Sie Kategorie, Datum und verantwortliche Person für Ihren Einsatz. Prüfen Sie diesen Eintrag bei Änderungen von Workflow oder Recht erneut.[1]
Betreiber-Checkliste als deutsches PDF herunterladen: Rollenkarte, Hinweise je Kanal und Kontrollen vor dem Start.
Ein Implementierungspartner bildet Systeme, Berechtigungen, Freigaben, Protokolle und Tests ab. Ein Partner kann eine allgemeine Checkliste nicht in Rechtssicherheit verwandeln. Die verantwortliche Reihenfolge lautet: Quellen prüfen, Workflow abbilden, Kontrollen gestalten, bei Bedarf Fachleute einbeziehen und kontrolliert starten.
Häufig gestellte Fragen
Was ist ein Betreiber nach dem EU AI Act?
Ein Betreiber ist eine natürliche oder juristische Person, Behörde, Agentur oder andere Stelle, die ein KI-System unter ihrer Verantwortung für eine berufliche Tätigkeit nutzt. Die konkreten Pflichten hängen vom System, der Nutzung, der Rolle und dem anwendbaren Teil des Gesetzes ab.
Wird ein kleines Unternehmen durch die Nutzung eines KI-Agenten zum Anbieter?
Die Nutzung eines KI-Systems unter der Verantwortung eines Unternehmens wirft Betreiberfragen auf. Die Nutzung macht ein Unternehmen jedoch nicht automatisch zum Anbieter. Die Rollen hängen vom System, den Tatsachen und der Art des Einsatzes ab.
Gilt Artikel 50 für jedes intern erzeugte KI-Dokument?
Nein. Artikel 50 betrifft bestimmte Situationen mit direkter Interaktion, bestimmten erzeugten oder manipulierten Inhalten und bestimmten Nutzungen durch Betreiber. Der aktuelle offizielle Text und die Leitlinien müssen auf den Workflow angewendet werden.
Ist eine Checkliste zum EU AI Act eine Rechtsberatung?
Nein. Eine Checkliste ordnet Umsetzungsfragen und Nachweise. Sie bestimmt keine rechtliche Einstufung und ersetzt weder offizielle Quellen noch qualifizierte Rechtsberatung.
Quellen
- Europäische Kommission, Rahmen für den AI Act, abgerufen am 14. Oktober 2026, zuletzt aktualisiert am 3. August 2026. Für Anwendungszeitplan, Risikorahmen, Übergangsfristen und Umsetzungskontext.
- Europäische Kommission, Leitlinien zu Transparenzpflichten, veröffentlicht am 20. Juli 2026. Für Umfang und Beginn der Artikel-50-Pflichten.
- Europäische Kommission, FAQ zu Artikel 50, abgerufen am 14. Oktober 2026. Für Anbieter- und Betreiberdefinitionen sowie praktische Fragen.
- AI Act Service Desk, Artikel 26, abgerufen am 14. Oktober 2026. Für die Zusammenfassung der Betreiberpflichten und den Abgleich mit dem offiziellen Text.
- AI Act Service Desk, Artikel 50, abgerufen am 14. Oktober 2026. Für Struktur, Transparenzsituationen, Ausnahmen und den konsolidierten Text vom 27. Juli 2026.
- Entscheidungskarte, Beispiele, Umsetzungskontrollen und Eskalationsgrenzen in diesem Leitfaden sind Yardwork-Arbeitsergebnisse. Sie sind zur Information bestimmt und dürfen nicht als Rechtsberatung oder Zertifizierung dargestellt werden.
