Ein praktischer DSGVO-Leitfaden für europäische Unternehmen mit KI-Agenten und personenbezogenen Daten. Verfolgen Sie die Arbeit von Zweck und Rechtsgrundlage über Anbieter, Rechte und Übermittlungen bis zu Vorfällen und Änderungen.
Das erfahren Sie
- Wie Sie Agentenaktionen den relevanten DSGVO-Pflichten zuordnen
- Was bei Rechtsgrundlage, Anbietern, Hinweisen und Übermittlungen zu entscheiden ist
- Wie Sie Rechteanfragen, Löschung und Vorfälle vorbereiten
- Welche Nachweise und Zuständigkeiten Start und Änderungen brauchen
Ein europäisches Unternehmen braucht auch beim KI-Agenten mit personenbezogenen Daten einen rechtmäßigen Zweck, eine Rechtsgrundlage, geeignete Schutzmaßnahmen und Verfahren für die Rechte Betroffener. Beschreiben Sie die Arbeit von der Erhebung bis zur Löschung einschließlich Anbietern und gespeicherten Ausgaben vor dem ersten echten Lauf.[1]
In Eurostats Daten für 2025 nennen von den EU-Unternehmen ab zehn Beschäftigten, die KI jemals erwogen haben, 70,31 % fehlende Expertise, 53,61 % unklare Rechtsfolgen und 52,72 % Datenschutz- oder Privatsphäre-Bedenken als Gründe der Nichtnutzung. Dies sind Umfrageantworten zu KI-Technologien, keine Compliance-Quote für Agenten.[5] Das Gesamtbild der KI-Nutzung in europäischen Unternehmen zeigt hinter beiden Zahlen dasselbe Größengefälle.
Dieser Leitfaden beantwortet die rechtliche Hälfte für einen konkreten Fall: ein europäisches Unternehmen betreibt einen KI-Agenten, der Kunden- oder Mandantendaten berührt. Er ordnet dem, was der Agent tut — lesen, speichern, senden, übermitteln, aufbewahren —, die jeweils berührten DSGVO-Pflichten zu. Zur grundlegenden Unterscheidung zwischen Modell, Agent und Workflow beginnen Sie mit was ein KI-Agent ist. Für die getrennten Fragen des EU AI Act ist der Leitfaden für Betreiber zuständig.
Dieser Leitfaden ist keine Rechtsberatung, keine Compliance-Bewertung und keine Zertifizierung.
Welche DSGVO-Grundsätze gelten für einen KI-Agenten?
Artikel 5 nennt die Verarbeitungsgrundsätze. Zweckbindung, Minimierung, Speicherbegrenzung und Rechenschaftspflicht ergeben konkrete Fragen zu Zugriff, Aktionen und Kopien; Fairness, Transparenz, Richtigkeit und Sicherheit bleiben ebenfalls relevant.[1]
Zweckbindung (Artikel 5 Absatz 1 Buchstabe b) verlangt, dass Daten „für festgelegte, eindeutige und legitime Zwecke erhoben werden und nicht in einer mit diesen Zwecken nicht zu vereinbarenden Weise weiterverarbeitet werden". Ein Agent, der seinen Plan während des Laufs umschreibt, kann über den erteilten Zweck hinausdriften.[1]
Datenminimierung (Artikel 5 Absatz 1 Buchstabe c) verlangt Daten, die „dem Zweck angemessen und erheblich sowie auf das für die Zwecke der Verarbeitung notwendige Maß beschränkt" sind. Der Zugriff auf ein ganzes Postfach braucht eine Begründung am tatsächlichen Zweck. Bevorzugen Sie eine kleinere Datenauswahl, wenn sie die Arbeit ermöglicht; die Breite der Berechtigung entscheidet allein noch nicht die Rechtsfrage.[1]
Speicherbegrenzung (Artikel 5 Absatz 1 Buchstabe e) verlangt eine Speicherform, die eine Identifizierung „nur so lange ermöglicht, wie es für die Zwecke, für die sie verarbeitet werden, erforderlich ist". Agenten erzeugen abgeleitete Artefakte — Zusammenfassungen, Labels, Embeddings —, die die auslösende Aufgabe überdauern.[1]
Rechenschaftspflicht (Artikel 5 Absatz 2) bestimmt: „Der Verantwortliche ist für die Einhaltung des Absatzes 1 verantwortlich und muss dessen Einhaltung nachweisen können." Nachweisen heißt: belegen, was der Agent getan hat.[1]
| Grundsatz | Artikel | Was der Agent verändert |
|---|---|---|
| Zweckbindung | 5(1)(b) | Der Agent kann seinen Plan über den genannten Zweck hinaus erweitern |
| Datenminimierung | 5(1)(c) | Tools vergeben Zugriff auf Kontoebene; der Agent arbeitet auf Datensatzebene |
| Speicherbegrenzung | 5(1)(e) | Abgeleitete Artefakte bestehen nach Abschluss der Aufgabe fort |
| Rechenschaftspflicht | 5(2) | Der Nachweis muss Aktionen abdecken, die niemand beobachtet hat |
Artikel 25 Absatz 2 macht daraus eine Voreinstellung statt eines Vorsatzes. Er verlangt, dass durch Voreinstellung nur personenbezogene Daten verarbeitet werden, deren Verarbeitung für den jeweiligen Zweck erforderlich ist, und benennt vier Dimensionen: „die Menge der erhobenen personenbezogenen Daten, den Umfang ihrer Verarbeitung, ihre Speicherfrist und ihre Zugänglichkeit".[1]
Genau diese vier Dimensionen stellen Sie ein, wenn Sie die Berechtigungen eines Agenten konfigurieren.
Wer ist beim Einsatz eines KI-Agenten verantwortlich?
Ein Unternehmen, das Zwecke und wesentliche Mittel personenbezogener Verarbeitung bestimmt, ist deren Verantwortlicher. Die Agentenkonfiguration drückt solche Entscheidungen häufig aus: betroffene Personen, Aufgabe, Empfänger und Dauer. Prüfen Sie die tatsächliche Konstellation einschließlich möglicher gemeinsamer Entscheidungen.[1][2]
Die EDSA-Leitlinien 07/2020 behandeln Verantwortliche und Auftragsverarbeiter als funktionale Rollen. Der Vertrag ist relevant, aber tatsächliche Tätigkeiten entscheiden. Randnummer 40 zählt Datenkategorien, Dauer, Empfänger und betroffene Personen zu den wesentlichen Mitteln des Verantwortlichen.[2]
Vergleichen Sie diese Fragen mit dem geplanten Ablauf:
- Welche Quellen und Personen sind erfasst?
- Was darf der Agent mit ihren Informationen tun?
- Welche Dienste erhalten Kopien oder Ausgaben?
- Wie lange bleiben Quelle, Gedächtnis und Protokolle bestehen?
Die DSGVO gilt weiter, wenn ein Agent die Arbeit erledigt. Die Kontrollen müssen zur Laufzeit greifen.
Die spanische AEPD behandelt Agenten unmittelbar in ihrer Leitlinie vom Februar 2026. Sie sieht die Autonomie als Gestaltungsentscheidung des Verantwortlichen und verbindet Minimierung mit der Konfiguration. Die Hinweise unterstützen die Gestaltung; die Rechtsprüfung bleibt auf die konkrete Verarbeitung bezogen.[3]
Angenommen, ein Unternehmen lässt einen Dienstleister Antworten aus einer Kundenwarteschlange entwerfen. Spielraum bei der Umsetzung macht den Dienstleister nicht allein zum Verantwortlichen. Nutzt er Nachrichten gesondert für eigene Zwecke, prüfen Sie diesen eigenen Vorgang und seine Rolle. Artikel 28 Absatz 10 behandelt die Bestimmung von Zwecken und Mitteln durch einen Auftragsverarbeiter entgegen der Verordnung.[1][2]
Navaies IAPP-Beitrag schlägt eine Zuordnung von Rollen zur tatsächlichen Dienstnutzung vor. Halten Sie damit freigegebene Vereinbarung und beobachtete Datenflüsse zusammen, statt jeden Toolwechsel als rechtlichen Rollenwechsel zu behandeln.[4]
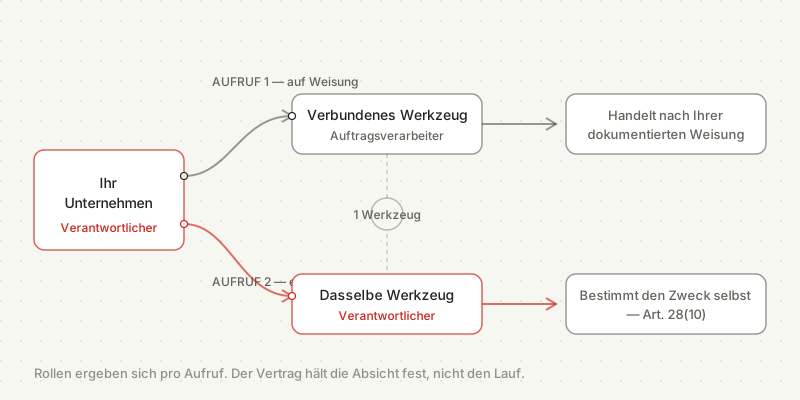
Ein unterzeichneter Auftragsverarbeitungsvertrag hält eine beabsichtigte Konstellation fest. Er bestimmt nicht, was der Agent dienstags um 03:00 Uhr getan hat.
Warum muss der geprüfte Ablauf der tatsächlichen Arbeit entsprechen?
Klassische Compliance beschreibt die Verarbeitung einmal, im Voraus, in einem Dokument. Dieses Modell setzt voraus, dass sich die Verarbeitung zwischen zwei Prüfungen nicht ändert. Ein Agent bricht diese Annahme auf drei Wegen.[3]
Der Plan ändert sich während des Laufs. Ein Agent mit einem Ziel wählt seine Schritte selbst. Vergleichen Sie die gewählten Schritte mit dem geprüften Vorgang und seinen Kontrollen; ein unerwarteter Schritt kann eine neue Prüfung verlangen.[3]
Es werden Tools aufgerufen, die in keiner Bewertung standen. Ein Agent mit erlaubtem Zugriff auf einen Übersetzungs- oder Zusammenfassungsdienst kann ihn während der Aufgabe auswählen. Jeder Aufruf ist potenziell eine Offenlegung gegenüber einem Empfänger und möglicherweise eine Übermittlung nach Kapitel 5.[3]
Abgeleitete Daten überdauern ihre Quelle. Zusammenfassungen, Labels und gespeicherte Suchrepräsentationen können nach Abschluss bestehen bleiben. Die AEPD weist auf personenbezogene Daten in Gedächtnis und Protokollen hin. Berücksichtigen Sie diese Kopien bei Aufbewahrung und Rechten.[3]
Navaie veranschaulicht dies mit einem Terminagenten, der einen Entlassungsbrief liest, ein Gesundheitslabel ergänzt, externe Dienste nutzt und abgeleitete Informationen behält. Dies ist ein hypothetisches Szenario des Autors, kein Aufsichtsfall.[4] Die praktische Prüfung muss jeden Vorgang statt nur den Kalendereintrag abdecken.
Artikel 9 verlangt zusätzliche Bedingungen für besondere Kategorien einschließlich Gesundheitsdaten. Im Beispiel enthält bereits der Entlassungsbrief Gesundheitsinformationen; das zusätzliche Label schafft einen weiteren zu prüfenden Datensatz. Normale Kundenkontaktdaten werden durch das Lesen eines Agenten allein nicht zur besonderen Kategorie.[1]
Entscheiden Sie vor dem Zugriff auf Anhänge, ob der Terminablauf diese überhaupt benötigt. Bei unerwarteten Gesundheitsinformationen braucht es einen Stopp- oder qualifizierten Prüfweg, statt die Kalenderaufgabe still um Personenklassifikation zu erweitern.
Welche DSGVO-Pflichten folgen aus welcher Agentenaktion?
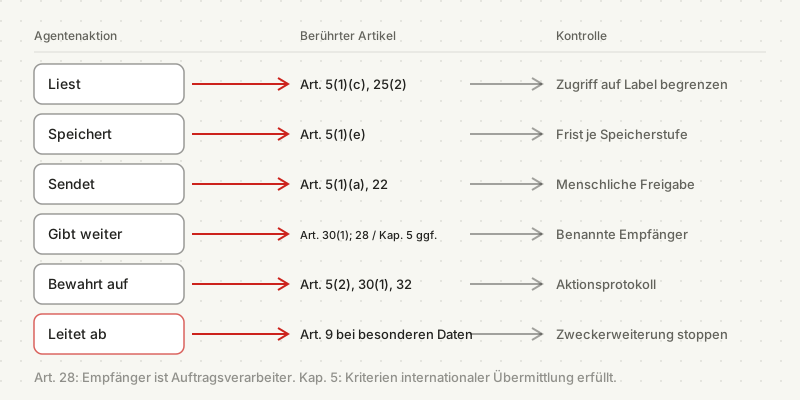
Jede Aktion eines Agenten berührt andere Artikel. Das ist die Karte, und sie ist der Teil, den man behalten sollte.[1]
| Aktion des Agenten | Hauptsächlich berührte Artikel | Antwortende Kontrolle |
|---|---|---|
| Liest Postfach, Dateiablage oder CRM | 5(1)(b) Zweckbindung, 5(1)(c) Minimierung, 25(2) | Zugriff auf Label, Ordner oder Datensatz begrenzen — nicht auf das Konto |
| Speichert Zusammenfassung, Label oder Embedding | 5(1)(e) Speicherbegrenzung, 25(2) Speicherfrist | Löschregel je Gedächtnisstufe, die planmäßig ausgeführt wird |
| Sendet eine externe Nachricht | 5(1)(a) Transparenz, 22 bei erheblicher Wirkung | Menschliche Freigabe vor externem Versand |
| Gibt Daten an einen Drittdienst weiter | 30(1) Empfängerkategorien; 28 bei Auftragsverarbeitung; Kapitel 5 bei erfüllten Kriterien einer internationalen Übermittlung | Benannte Empfänger und Rollen, gegebenenfalls Übermittlungsregelungen sowie Nachweis je Aufruf |
| Bewahrt Protokolle und Spuren auf | 5(2), 30(1), 32 | Aktionsprotokoll mit Frist und beschränktem Zugriff |
| Leitet ab, etwa ein neues Merkmal einer Person | 9, wenn die Ableitung besondere Kategorien betrifft | Ableitung über den Zweck hinaus blockieren |
Ist Artikel 22 so weit, wie er meist beschrieben wird?
Artikel 22 ist enger, als er meist beschrieben wird. Er gibt der betroffenen Person „das Recht, nicht einer ausschließlich auf einer automatisierten Verarbeitung – einschließlich Profiling – beruhenden Entscheidung unterworfen zu werden, die ihr gegenüber rechtliche Wirkung entfaltet oder sie in ähnlicher Weise erheblich beeinträchtigt". Die AEPD trennt allgemeine Automatisierung von Entscheidungen nach Artikel 22.[3] Normale Entwürfe und Ablage unterscheiden sich häufig von erheblich wirkenden Entscheidungen. Prüfen Sie die tatsächliche Rolle der Ausgabe, insbesondere bei bloßer Bestätigung einer automatisch erzeugten Ablehnung.[1][3] Wo Artikel 22 greift, verlangt Absatz 3 Garantien einschließlich des Rechts auf Eingreifen einer Person, auf Darlegung des eigenen Standpunkts und auf Anfechtung der Entscheidung — ein allgemeiner Freigabeknopf setzt diese Rechte nicht allein um. Absatz 3 gilt für Vertrags- und Einwilligungsfälle nach Artikel 22 Absatz 2 Buchstaben a und c; beim gesetzlich erlaubten Fall gelten die Garantien des betreffenden Gesetzes.[1]
Wo der Mensch sitzt, ist eine Gestaltungsfrage, und die AEPD beschreibt vier Autonomiegrade:[3]
| Autonomiegrad | Wer handelt | Praktische Folge |
|---|---|---|
| Der Agent schlägt vor, der Mensch führt aus | Mensch | Der Mensch führt die vorgeschlagene Aktion aus; der Agent kann weiterhin Informationen lesen |
| Agent und Mensch arbeiten zusammen | Beide | Geteilte Ausführung, geteiltes Urteil |
| Der Agent handelt, der Mensch wird konsultiert oder gibt frei | Agent, mit Gate | Vorherige Prüfung; anwendbare rechtliche Garantien bleiben gesondert zu prüfen |
| Der Agent handelt, der Mensch beobachtet | Agent | Aufsicht erfolgt im Nachhinein, nicht vorher |
Die Wahl eines Grades ist keine technische Vorliebe. Sie entscheidet, ob eine Person eingreifen kann, bevor eine Aktion wirkt.[1]
Deckt die Ausnahme nach Artikel 30 Absatz 5 ein kleines Unternehmen mit Agent ab?
Artikel 30 Absatz 5 rettet ein kleines Unternehmen mit Agent selten. Die Ausnahme gilt für Unternehmen mit weniger als 250 Mitarbeitern, entfällt aber, sobald eine von drei Bedingungen zutrifft: Die Verarbeitung „birgt ein Risiko für die Rechte und Freiheiten der betroffenen Personen", sie „erfolgt nicht nur gelegentlich", oder sie umfasst besondere Kategorien nach Artikel 9 Absatz 1 beziehungsweise Straftatendaten nach Artikel 10. Die mittlere Bedingung ist die entscheidende. Ein Agent, der alle fünfzehn Minuten ein Postfach prüft, lässt sich kaum als nur gelegentliche Verarbeitung beschreiben.[1]
Das Ziel des Agenten ist ein eigenständiges Objekt. Wenn er vorschlägt, seinen Zugriff zu erweitern — ein neues Tool, eine neue Datenkategorie, ein neuer Empfänger —, muss die Plattform diese Änderung sichtbar machen und an einen Menschen weiterleiten oder blockieren. Eine einmal beim Start erteilte Freigabe trägt ein autonomes System nicht durch die Entscheidungen, die es danach trifft.
Entfällt die Ausnahme, gilt Artikel 30 Absatz 1 vollständig: Name und Kontaktdaten des Verantwortlichen sowie gegebenenfalls gemeinsam Verantwortlicher, seines Vertreters und des Datenschutzbeauftragten; Zwecke der Verarbeitung, Kategorien betroffener Personen und personenbezogener Daten, Empfängerkategorien und gegebenenfalls Drittlandübermittlungen; soweit möglich die vorgesehenen Löschfristen und eine allgemeine Beschreibung der technischen und organisatorischen Maßnahmen.[1]
Vier Kontrollen, die das handhabbar machen
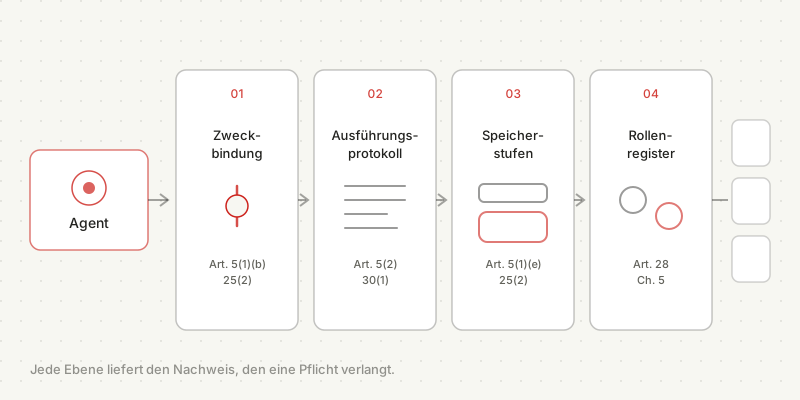
Navaie schlägt vier einmalig zu bauende Kontrollen für agentische Systeme vor. Sie sind ein Fachvorschlag, keine gesetzliche Anforderung, und sie greifen sauber in die obigen Pflichten.[4]
| Kontrolle | Was sie tut | Bediente Pflicht |
|---|---|---|
| Zwecksperre mit Zieländerungs-Gate | Behandelt das Ziel des Agenten als eigenständiges, prüfbares Objekt und blockiert oder eskaliert bei Erweiterung | 5(1)(b), 25(2) |
| Durchgängige Ausführungsprotokolle | Führt einen dauerhaften, durchsuchbaren Nachweis über Plan, Toolaufrufe, Datenkategorien, Ziele und Zustandsänderungen | 5(2), 30(1) |
| Gestuftes Gedächtnis | Trennt kurzlebigen Arbeitsspeicher von langlebigen Profilen oder Vektor-Embeddings und erzwingt je eigene Fristen | 5(1)(e), 25(2) |
| Laufende Rollenzuordnung | Führt ein Register, das Rollen zur Laufzeit auflöst, an vertragliche Regelungen bindet und Drittlandpfade festhält | 28, Kapitel 5, 30(1) |
In Yardwork-Implementierungen werden die entsprechenden Kontrollen beim Abgrenzen gesetzt und nicht nachträglich ergänzt. Die dokumentierte Praxis umfasst abgegrenzten Toolzugriff je Workflow, Mandantentrennung und Berechtigungsgrenzen, ein Aktionsprotokoll, Freigabeschritte für Aktionen mit hoher Auswirkung sowie menschliche Prüfung vor externem Versand und vor schreibenden Zugriffen. Diese Kontrollen werden je Projekt abgegrenzt. Sie beschreiben die Umsetzungspraxis und sind keine Compliance-Garantie, kein Audit und keine Zertifizierung.
Der weitere Kontrollentwurf — Berechtigungen, Änderungskontrolle, Fehlerprüfung, Grenzen — gehört zum Eigentümer KI-Agenten-Governance. Zur Mechanik des Freigabeschritts selbst behandelt was Freigabe-Workflows in einem KI-Agentensystem leisten das Gate, die Frist und den Rückfall.
Was sollten Sie den Anbieter vor dem Start fragen?
Nützlich sind die Fragen, deren Antworten zu Nachweisen werden. Allgemeine Beruhigung ist kein Nachweis.[1]
Zu den Rollen. Handeln Sie für jedes verbundene Tool und jeden Modelldienst als unser Auftragsverarbeiter, und auf welche Weisung? Welche Aufrufe erfolgen gegebenenfalls zu Ihren eigenen Zwecken? Wer das nicht trennen kann, beschreibt ein Risiko nach Artikel 28 Absatz 10.[1]
Zu Empfängern und Übermittlungen. Benennen Sie jeden Dritten, der während eines Laufs personenbezogene Daten erhält, einschließlich Modell-, Zusammenfassungs-, Übersetzungs- und Anreicherungsdiensten. In welchem Land verarbeitet jeder davon? Auf welcher Grundlage erfolgt die Übermittlung?[1]
Zur Aufbewahrung. Wie lange bleibt jede Gedächtnisstufe bestehen — Arbeitskontext, Verlauf, Embeddings, Protokolle? Entfernt die Löschung auch abgeleitete Artefakte oder nur den Ursprungsdatensatz?[1]
Zum Nachweis. Können Sie für ein bestimmtes Datum belegen, was der Agent getan hat, welche Datenkategorien er berührt, welche Tools er aufgerufen und was er gesendet hat? Aktionsnachweise können die Rechenschaftspflicht unterstützen; das Verarbeitungsverzeichnis nach Artikel 30 und das Protokoll eines einzelnen Laufs erfüllen unterschiedliche Aufgaben.[1]
Zum Entzug. Welche Schritte entziehen dem Agenten den Zugriff auf ein Tool, und wie lange dauern sie? Was geschieht mit bereits vorhandenen Daten?[1]
Zur Sicherheit. Artikel 32 Absatz 1 verlangt „geeignete technische und organisatorische Maßnahmen, um ein dem Risiko angemessenes Schutzniveau zu gewährleisten", und nennt Verschlüsselung und Pseudonymisierung, dauerhafte Vertraulichkeit und Belastbarkeit, Wiederherstellbarkeit nach einem Zwischenfall sowie ein Verfahren zur regelmäßigen Überprüfung der Wirksamkeit. Fragen Sie, welche davon konkret für die gespeicherten Zugangsdaten und den aufbewahrten Kontext des Agenten gelten, nicht für die Plattform im Allgemeinen.
Welche der Tools, die ein Team schon nutzt, ihre Unterauftragsverarbeiter veröffentlichen und einen AVV bieten, jeweils mit Quelle und Prüfdatum: Unterauftragsverarbeiter von KI-Tools, Tarif für Tarif.
Welche Rechtsgrundlage deckt die Arbeit des Agenten ab?
Bestimmen Sie vor Beginn eine Rechtsgrundlage für jeden Verarbeitungszweck. Artikel 6 nennt die möglichen Grundlagen; eine Installationserlaubnis oder ein Auftragsverarbeitungsvertrag gehört nicht dazu. Bei besonderen Datenkategorien ist zusätzlich eine anwendbare Bedingung nach Artikel 9 erforderlich.[1][8]
Beschreiben Sie den Zweck als erkennbare Arbeit: eine Servicefrage bestehender Kunden beantworten, eine Rechnung erstellen oder eine Bewerbung prüfen. „KI einsetzen“ beschreibt das Mittel. Es erklärt nicht, warum die Informationen benötigt werden. Grenzen Sie den Zweck so ein, dass eine Führungskraft eine Erweiterung erkennen kann.
Die häufigen Möglichkeiten verlangen unterschiedliche Begründungen:
- Vertrag: Benennen Sie den Vertrag mit der betroffenen Person und die Notwendigkeit der Verarbeitung für seine Erfüllung oder angefragte vorvertragliche Schritte. Eine bequeme Funktion ist nicht automatisch notwendig.
- Rechtliche Verpflichtung: Nennen Sie die anwendbare europäische oder nationale Vorgabe und die dafür benötigten Informationen. Eine interne Richtlinie ersetzt dieses Gesetz nicht.
- Berechtigte Interessen: Benennen Sie das Interesse, prüfen Sie die Notwendigkeit und wägen Sie gegen Interessen und Rechte der Person ab. Dokumentieren Sie Schutzmaßnahmen und vernünftige Erwartungen.
- Einwilligung: Prüfen Sie tatsächliche Ablehnungs- und Widerrufsmöglichkeiten sowie eine spezifische, informierte und unmissverständliche Entscheidung. Bei Beschäftigten verdient das Machtungleichgewicht besondere Aufmerksamkeit.[8]
Angenommen, ein Kunde nennt seine Adresse für die Warenlieferung. Ein Agent, der sie in den Lieferdatensatz überträgt, verfolgt einen anderen Zweck als ein Agent, der ein Kundenprofil an ein anderes Unternehmen verkauft. Prüfen Sie den zweiten Vorschlag gesondert; die Bezeichnung Kundenbetrieb sollte ihm nicht die erste Entscheidung vererben.
Halten Sie Grundlage, Vorgang, verantwortliche Person und Begründung zusammen fest. Lässt sich eine Aufgabe nicht rechtfertigen, begrenzen Sie sie vor dem Verbinden der Daten. Eine menschliche Freigabe jeder Ausgabe ersetzt keine fehlende Rechtsgrundlage.
Was müssen Kunden und Beschäftigte erfahren?
Informieren Sie Menschen verständlich über Ihre Verarbeitung, einschließlich Zweck, Rechtsgrundlage, Empfängern, Aufbewahrung und Rechten. Artikel 13 und 14 unterscheiden direkt bei einer Person erhobene Informationen von anderweitig beschafften Daten; Fristen und Ausnahmen unterscheiden sich.[1][9]
Der Hinweis sollte die Folgen für die Person beschreiben. „Wir nutzen innovative Systeme“ erklärt einem Kunden weder die Analyse seiner Nachrichten für Antwortentwürfe noch beteiligte Dienstleister oder die Aufbewahrung der Zusammenfassungen. Behaupten Sie umgekehrt nicht, jede Nachricht werde von Beschäftigten gelesen, wenn dies nicht mehr dem Ablauf entspricht.
Prüfen Sie je Ablauf:
- wer verantwortlich ist und wie die Person Kontakt aufnehmen kann;
- verwendete Informationen und Quellen indirekt erhobener Daten;
- Zweck und Rechtsgrundlage einschließlich gegebenenfalls verfolgter Interessen;
- Empfängerkategorien, relevante Drittlandübermittlungen und Garantien;
- Aufbewahrungsfristen oder die Kriterien ihrer Bestimmung;
- anwendbare Rechte und deren Ausübung;
- einschlägige Informationen zu automatisierten Entscheidungen.[1][9]
Verbinden Sie diese Arbeit mit der tatsächlichen Konfiguration. Angenommen, der Agent entwirft zunächst anhand der aktuellen Kundenanfrage. Später erhält er Zugriff auf ältere Korrespondenz und einen externen Anreicherungsdienst. Prüfen Sie Information und Rechtsgrundlage vor dieser Erweiterung. Die Datenschutzerklärung eines Anbieters ersetzt nicht Ihre Erklärung an Ihre Kunden.
Der ChatGPT-DSGVO-Leitfaden und der Microsoft-Copilot-DSGVO-Leitfaden erläutern die jeweiligen Produkt- und Kontofragen. Dieser übergreifende Leitfaden hält die Pflichten Ihres Unternehmens über diese Entscheidungen hinweg zusammen.
Was gehört in die Prüfung von Anbietern und Unterauftragsverarbeitern?
Bestimmen Sie die tatsächliche Rolle jedes Empfängers und schaffen Sie vor der Verarbeitung die erforderliche Vereinbarung. Artikel 28 verlangt ausreichende Garantien des Auftragsverarbeiters und verbindliche Bedingungen für die beauftragte Arbeit. Er regelt auch weitere Auftragsverarbeiter; eine Anbieterliste eröffnet diese Prüfung.[1][2]
Benennen Sie Vertragspartner, Dienst und Kontoversion, geplante Verarbeitung, beteiligte Orte und weitere Auftragsverarbeiter. Prüfen Sie anschließend, welche Bedingungen den vorgesehenen Einsatz abdecken. Ein Privatkonto und ein vertraglich vereinbarter Unternehmensdienst sind trotz gleichem Produktnamen nicht austauschbar.
Die Bedingungen sollten dokumentierte Weisungen, Vertraulichkeit, Sicherheit, Unterstützung bei Rechten und weiteren einschlägigen Pflichten, Rückgabe oder Löschung am Ende sowie erforderliche Informationen und Prüfungen zur Einhaltung abdecken. Halten Sie fest, ob weitere Auftragsverarbeiter eine gesonderte oder allgemeine schriftliche Genehmigung brauchen und wie geplante Änderungen mitgeteilt werden.[1]
Spielen Sie vor dem Start eine Änderung durch. Was passiert, wenn der Anbieter den Zusammenfassungsdienst ersetzt, einen Supportstandort ergänzt oder die Aufbewahrung ändert? Wer erhält die Nachricht, prüft die Folgen und kann die Nutzung vor einem ungeklärten Wechsel stoppen?
Eine brauchbare Prüfung endet mit Entscheidungen:
| Frage | Aufzubewahrender Nachweis | Betriebliche Folge |
|---|---|---|
| Wer erhält personenbezogene Daten? | Dienst, Unternehmen und Rolle | Nur geprüfte Ziele werden aktiviert |
| Welche Weisungen gelten? | Bedingungen und vereinbarter Umfang | Weitere Zwecke brauchen eine neue Prüfung |
| Wer wirkt an der Leistung mit? | Weitere Auftragsverarbeiter und Änderungsverfahren | Mitteilungen erreichen eine verantwortliche Person |
| Wie endet der Dienst? | Rückgabe, Löschung und Nachweis | Der Ausstieg berücksichtigt vorhandene Kopien |
Leiten Sie eine eigene Verantwortlichkeit nicht allein daraus ab, dass ein Agent während eines Laufs ein Tool auswählt. Entscheidend sind tatsächliche Zwecke und Mittel. Umgekehrt sollte die Vertragsbezeichnung Auftragsverarbeiter keine eigenständige Nutzung der Informationen verdecken.[2]
Klärt europäisches Hosting die Drittlandübermittlung?
Erfassen Sie Empfänger und Zugriffsverhältnisse neben dem Speicherort. Kapitel 5 regelt Übermittlungen an Drittländer oder internationale Organisationen. Der EDSA erläutert Angemessenheitsbeschlüsse, geeignete Garantien und begrenzte Ausnahmen; ihre Anwendbarkeit hängt von der konkreten Übermittlung ab.[1][10]
Beginnen Sie mit der tatsächlichen Dienstekette: Geschäftssystem, Agentenbetreiber, KI-Dienst, Speicher, Support und weitere Empfänger. Halten Sie fest, welches Unternehmen welche Daten von wo und unter welcher Vereinbarung verarbeitet. Trennen Sie die Vertriebsregion von Verarbeitung und Support.
Prüfen Sie bei einem Angemessenheitsbeschluss seinen Umfang und ob Empfänger und Verarbeitung darunterfallen. Bei vertraglichen Garantien sind passende Vereinbarung und Wirksamkeit für diese Übermittlung zu prüfen. Ein allgemeiner Hinweis, der Anbieter nutze Standardvertragsklauseln, schließt die Prüfung nicht ab.[10]
Angenommen, Kundennachrichten bleiben in einem europäischen Geschäftssystem, aber ein Übersetzungsdienst erhält ausgewählte Passagen. Relevant ist, was mit diesen Passagen geschieht, einschließlich Supportzugriff und Kopien. Der Standort des ursprünglichen Postfachs beantwortet nur einen Teil.
Der Leitfaden zur Datenresidenz vertieft Standort- und Zugriffsfragen. Übernehmen Sie das Ergebnis in das Empfänger- und Übermittlungsverzeichnis und prüfen Sie es bei einem neu verbundenen Dienst erneut.
Wie erreichen Auskunft, Berichtigung und Löschung jede Kopie?
Planen Sie ein Verfahren, das personenbezogene Daten im Ursprungssystem und in gespeicherten Agentenausgaben findet. Zu den DSGVO-Rechten gehören Auskunft, Berichtigung, Löschung, Einschränkung und Widerspruch mit ihren Bedingungen und Ausnahmen. Die normale Antwortfrist beträgt einen Monat; eine zulässige Verlängerung muss innerhalb dieser ersten Frist mitgeteilt werden.[1][9]
Richten Sie die Suche an Person und Verarbeitung aus, nicht nur an einem Postfach. Relevante Informationen können in Kundendatensätzen, versendeten Nachrichten, Zusammenfassungen, Suchindizes, Anbieterverläufen und Betriebsprotokollen liegen. Bestimmen Sie je System Kategorien und zuständiges Team oder Unternehmen.
Nutzen Sie eine Testperson in einer kontrollierten Übung. Erstellen Sie einen Ursprungsdatensatz, lassen Sie den Ablauf laufen und verfolgen Sie die Ausgaben. Das zuständige Team soll die Daten finden, eine falsche Aussage berichtigen und die anwendbare Lösch- oder Aufbewahrungsentscheidung demonstrieren. Halten Sie Fehler fest, solange sich die Gestaltung ändern lässt.
Trennen Sie je Anfrage rechtliche Entscheidung und Ausführung:
- Anfrage entgegennehmen und nötigenfalls die Identität ohne unnötige zusätzliche Datenerhebung bestätigen.
- Anwendbares Recht, Grenzen und Aufbewahrungspflichten bestimmen.
- Informationen auffinden und Auftragsverarbeiter sowie weitere relevante Empfänger einbeziehen.
- Entscheidung in betroffenen Systemen ausführen; Ausnahmen und offene Maßnahmen dokumentieren.
- Verständlich antworten und Entscheidung sowie Ausführung belegen.
Der Leitfaden zur Datenlöschung bei KI-Agenten verfolgt die Löschung durch abgeleitete Kopien und Aufbewahrungsvereinbarungen. Eine Schaltfläche für die Ursprungsnachricht entfernt nicht zwangsläufig jede Zusammenfassung. Umgekehrt verdrängt ein Löschbegehren nicht automatisch jede anwendbare gesetzliche Aufbewahrungspflicht.[1][9]
Wann brauchen Sie eine DSFA oder einen Datenschutzbeauftragten?
Prüfen Sie vor dem Start das hohe Risiko nach Artikel 35 und anwendbare Behördenlisten. Prüfen Sie getrennt Artikel 37 und nationale Vorgaben zum Datenschutzbeauftragten. Es sind unterschiedliche Anforderungen; keine folgt allein aus dem Kauf eines KI-Produkts.[1][7]
Eine DSFA beschreibt die geplante Arbeit, prüft Notwendigkeit und Verhältnismäßigkeit, identifiziert Risiken für Menschen und dokumentiert Gegenmaßnahmen. Bleibt ohne ausreichende Minderung ein hohes Restrisiko, verlangt Artikel 36 vorherige Konsultation. Planen Sie dies früh genug für Änderungen am Ablauf statt als letzte Unterschrift.[1]
Die EU-/EWR-Referenz zu KI-Agenten und DSFA erschließt Länderlisten und deutsche Länderpublikationen. Sie hält einzelne Bedingungen, Kombinationen und Geltungsbereiche sichtbar, einschließlich ihrer offengelegten englischen Ersatzquelle für Bulgarien und Thüringer Quellenlücke. Übernehmen Sie den vollständigen einschlägigen Tatbestand in die Prüfung.
Der DSB-Test umfasst öffentliche Stellen sowie bestimmte Kerntätigkeiten mit umfangreicher regelmäßiger systematischer Überwachung oder umfangreicher Verarbeitung besonderer Kategorien beziehungsweise Straftatendaten. Nationales Recht kann weitere Fälle verlangen. Dokumentieren Sie die anwendbare Prüfung und holen Sie bei Unklarheiten qualifizierten Rat ein.[1]
Bestimmen Sie unabhängig von einer erforderlichen förmlichen Benennung eine koordinierende Person. Sie braucht Zugang zu Anbieteränderungen, Vorfällen und Wünschen zur Aufgabenerweiterung. Ein benannter Kontakt ohne Weg zu diesen Entscheidungen lässt die betriebliche Arbeit offen.
Was geschieht, wenn der Agent personenbezogene Daten offenlegt?
Stoppen Sie weitere Offenlegung, sichern Sie die Tatsachen und aktivieren Sie das Vorfallverfahren. Eine Datenschutzverletzung kann Verlust, Veränderung, unbefugten Zugriff oder Offenlegung umfassen. Artikel 33 und 34 trennen Behördenmeldung und Information betroffener Personen.[1][11]
Der Verantwortliche muss ohne unangemessene Verzögerung und möglichst binnen 72 Stunden nach Kenntnis die zuständige Behörde benachrichtigen, sofern ein Risiko für Menschen nicht unwahrscheinlich ist. Der Auftragsverarbeiter benachrichtigt den Verantwortlichen unverzüglich. Hohes Risiko kann eine unverzügliche Information Betroffener verlangen, vorbehaltlich der Ausnahmen des Artikels 34.[1][11]
Angenommen, ein Agent hängt die Korrespondenz eines Kunden an die Antwort für einen anderen an. Stoppen Sie ähnliche Versendungen während der Ursachenklärung. Dokumentieren Sie Informationen, Empfänger, Kenntniszeitpunkt, wahrscheinliche Folgen und Eindämmung. Prüfen Sie weitere Kopien und Versendungen. Löschen Sie beim Entfernen der Offenlegung nicht den einzigen Nachweis.
Benennen Sie Entscheidungsperson, Anbieterkontakte, technischen Stopp und Zugang zu qualifiziertem Rat. Dokumentieren Sie Verletzung, Folgen und Abhilfe auch unterhalb der Meldeschwelle. Halten Sie die Begründung fest, statt ein leeres Meldefeld zu lassen.[1][11]
Die Wiederaufnahme braucht eine eigene Entscheidung. Prüfen Sie die zuvor gescheiterte Grenze, nötige Berechtigungs- oder Weisungsänderungen und Anpassungen an Beschreibung, DSFA oder anderen Unterlagen. Ein erfolgreicher Neustart ist nicht dasselbe wie die Klärung der Offenlegung.
Was sollte vor dem ersten echten Lauf vorliegen?
Verbinden Sie im Startvermerk rechtliche Entscheidungen mit getesteten Kontrollen. Die folgende Checkliste ordnet die hier erläuterten Pflichten praktisch; sie ist weder eine Behördenzertifizierung noch Ersatz für die Entscheidung zur konkreten Verarbeitung.
Checkliste für europäische KI-Agenten-Betreiber als PDF herunterladen. Ordnen Sie jeder Zeile eine verantwortliche Person und einen Nachweis zu, bevor Sie sie abhaken.
| Startfrage | Beizufügender Nachweis | Zuständige Person |
|---|---|---|
| Welche Arbeit und Daten sind freigegeben? | Beschreibung und Zweck | Betriebsverantwortliche Person |
| Was macht die Nutzung rechtmäßig? | Grundlage und zusätzliche Datenbedingungen | Datenschutzverantwortliche Person |
| Wer verarbeitet die Daten? | Rollen, Verträge und Empfänger | Anbieterbetreuung |
| Was wurde Menschen mitgeteilt? | Hinweise und Kontaktweg | Kunden- oder Beschäftigtenprozess |
| Was passiert mit Kopien? | Aufbewahrung, Rechte und Löschtest | System- und Datenschutzverantwortliche |
| Kann der Agent eine Grenze überschreiten? | Zugriffs-, Freigabe- und Fehlertests | Betriebsführung des Ablaufs |
| Was passiert im Fehlerfall? | Stoppverfahren und Vorfallkontakte | Vorfallleitung |
| Was verlangt neue Prüfung? | Änderungsanlässe und Zuständigkeit | Betriebsverantwortliche Person |
Gehen Sie mit den späteren Bedienpersonen eine normale Aufgabe und einen Ausnahmefall durch. Nehmen Sie einen unerwarteten Empfänger, eine gescheiterte Verbindung und einen Erweiterungswunsch auf. Diese Übungen sind Empfehlungen zum Finden von Lücken, keine gemessene Erfolgsquote oder gesetzlich vorgegebene Testsammlung.
Halten Sie offene Punkte sichtbar. Engerer Zugriff, das Entfernen eines ungeprüften Ziels oder menschliche Ausführung können einen kleineren Ablauf ermöglichen, sobald dessen Voraussetzungen erfüllt sind. Dies sollte nicht stillschweigend die weiterhin ungeklärte größere Variante freigeben.
Wie halten Sie die DSGVO-Entscheidungen aktuell?
Prüfen Sie die Verarbeitung bei geändertem Zweck, Daten, Empfängern, Aufbewahrung, Autonomie oder Folgen. Bewahren Sie freigegebene Beschreibung, Anbietervereinbarung und Testnachweise zusammen auf, damit die Bedienperson Erweiterungswünsche erkennen kann.[1]
Ein praktikabler Takt ist die Prüfung einschlägiger Hinweise und Listen alle sechs Monate sowie bei jeder wesentlichen Änderung. Dies ist eine Betriebsempfehlung, keine DSGVO-Frist. Bestimmen Sie, wer Anbieterhinweise erhält und Änderungswünsche zur Datenschutzprüfung bringt.
Ein Beispiel: Ein neues Tool, das einen freigegebenen Datensatz liest, unterscheidet sich von einer Erlaubnis, ihn an neue Empfänger zu senden. Prüfen Sie den zusätzlichen Vorgang vor der Aktivierung und aktualisieren Sie erforderlichenfalls Hinweise, Verträge, Verzeichnisse und DSFA. Testen Sie die geänderte Grenze mit der Bedienperson.
Das Vereinigte Königreich hat ein eigenes Regime. Die aktuelle KI-Leitlinie des ICO trägt nach dem Data (Use and Access) Act einen Überprüfungshinweis; verwenden Sie für britische Vorgänge die anwendbaren lokalen Regeln.[6] Auch die KI-Verordnung braucht eine eigene Prüfung anhand des verlinkten Betreiberleitfadens.
Bringen Sie ungeklärte Einordnungen, Rechtsgrundlagen und Übermittlungsfragen vor der betroffenen Verarbeitung zu einer qualifizierten Datenschutzfachkraft. Ziel ist eine Entscheidung über die konkrete Arbeit, solange Änderungen noch möglich sind.
Häufig gestellte Fragen
Ist mein Unternehmen Verantwortlicher, wenn ein KI-Agent autonom handelt? In der Regel ja. Die Leitlinien 07/2020 des Europäischen Datenschutzausschusses stellen darauf ab, was ein Akteur tatsächlich tut, nicht auf die vertragliche Bezeichnung. Wer entscheidet, warum der Agent läuft und auf welche Daten er zugreifen darf, bestimmt Zwecke und Mittel dieser Verarbeitung. Autonomie in der Ausführung verlagert diese Entscheidung nicht auf den Anbieter.[2]
Brauchen wir eine Datenschutz-Folgenabschätzung, bevor wir einen KI-Agenten starten? Das hängt von der Verarbeitung ab, nicht vom Wort Agent. Artikel 35 Absatz 1 verlangt eine Folgenabschätzung vor Verarbeitungen, die voraussichtlich ein hohes Risiko für die Rechte und Freiheiten natürlicher Personen zur Folge haben, und nennt ausdrücklich neue Technologien. Artikel 35 Absatz 3 nennt systematische umfassende automatisierte Bewertungen als Grundlage rechtlich oder ähnlich erheblich wirkender Entscheidungen, umfangreiche Verarbeitung besonderer Kategorien oder Straftatendaten sowie umfangreiche systematische Überwachung öffentlich zugänglicher Bereiche. Die Aufsichtsbehörden der Mitgliedstaaten veröffentlichen zusätzlich eigene Muss-Listen, die direkt zu prüfen sind.[1]
Gilt die Ausnahme für kleine Unternehmen beim Verarbeitungsverzeichnis? Selten, sobald ein Agent läuft. Artikel 30 Absatz 5 nimmt Unternehmen mit weniger als 250 Mitarbeitern aus, aber die Ausnahme entfällt, sobald eine von drei Bedingungen zutrifft: Die Verarbeitung birgt ein Risiko für die Rechte und Freiheiten der betroffenen Personen, sie erfolgt nicht nur gelegentlich, oder sie umfasst besondere Kategorien nach Artikel 9 beziehungsweise Straftatendaten nach Artikel 10. Ein Agent, der nach Zeitplan läuft, lässt sich kaum als nur gelegentliche Verarbeitung beschreiben.[1]
Dürfen wir einen KI-Agenten mit Kundendaten außerhalb der EU betreiben? Prüfen Sie bei Übermittlungen außerhalb des EWR Kapitel 5, den anwendbaren Mechanismus, Garantien oder begrenzte Ausnahmen neben den weiteren DSGVO-Pflichten. Die praktische Schwierigkeit bei Agenten besteht darin, überhaupt zu bemerken, dass eine Übermittlung stattgefunden hat. Ein Agent, der einen Zusammenfassungs- oder Übersetzungsdienst aufruft, kann personenbezogene Daten über eine Grenze bewegen, ohne dass dieser Aufruf in einem Verzeichnis auftaucht.[1]
Ist dieser Leitfaden eine Rechtsberatung? Nein. Der Leitfaden ordnet Agentenaktionen den DSGVO-Artikeln zu, die sie regelmäßig berühren, und trennt Gesetzestext, behördliche Leitlinien und Auslegung. Er kann kein konkretes Unternehmen einordnen, keinen konkreten Verarbeitungsvorgang klären und keine Beratung durch eine qualifizierte Datenschutzfachkraft ersetzen.[7]
Quellen
Quellen abgerufen am 15. Oktober 2026. Gesetzestext, Behördenhinweise und der Kontrollvorschlag des Autors sind getrennt. Praktische Beispiele und Starttests sind Empfehlungen, keine Aufsichtsfälle.
- GDPR — amtliche Fassung des EU-Amts für Veröffentlichungen. Amt für Veröffentlichungen der EU; Verordnung 2016/679; Fassung vom 4. Mai 2016.
- EDPB — Guidelines 07/2020. EDPB; angenommen am 7. Juli 2021; Version 2.1 mit kleineren Korrekturen vom 20. September 2022.
- AEPD — Agentic artificial intelligence. AEPD; Version 1.1, Februar 2026.
- Navaie — Engineering GDPR compliance in the age of agentic AI. IAPP / Keivan Navaie; 8. Oktober 2025.
- Eurostat — isoc_eb_ai. Eurostat; Daten für 2025; aktualisiert am 15. Juni 2026.
- ICO — AI and data protection. ICO; Seite aktualisiert am 15. März 2023; aktueller Überarbeitungshinweis.
- EDPB — Be compliant. EDPB; laufend gepflegter Leitfaden.
- EDPB — Process personal data lawfully. EDPB; laufend gepflegter Leitfaden.
- EDPB — Respect individuals’ rights. EDPB; laufend gepflegter Leitfaden.
- EDPB — International transfers. EDPB; laufend gepflegter Leitfaden.
- EDPB — Data breaches. EDPB; laufend gepflegter Leitfaden.
