Für Unternehmen vor der Anbindung von KI an Geschäftstools erklärt dieser Leitfaden, wie Scopes, Kontorechte und Ressourcenzuweisungen die Reichweite bestimmen. Er gibt konkrete Rechtevergleiche und einen wiederholbaren Zugriffscheck.
Das erfahren Sie
- Wie Gmail Postfachlesen, Entwürfe und Senden trennt
- Wie sich dateibezogener Drive-Zugriff von kontoweiter Freigabe unterscheidet
- Warum Slack-Token-Typ und Kanalmitgliedschaft zählen
- Wie sich delegierte, Anwendungs- und ausgewählte Microsoft-Rechte unterscheiden
- Wie Sie Zugriffe prüfen, entziehen und gespeicherte Daten separat kontrollieren
Berechtigungs-Scopes entscheiden über Ihre Offenlegung. Nicht das Modell, nicht die Sicherheitsseite des Anbieters — sondern die konkreten Zeichenketten, die Sie mit einem Klick auf „Zulassen" freigegeben haben.
Zwei Scopes können auf einem Zustimmungsdialog eine Zeile auseinanderliegen, fast gleich klingen und sich um alles unterscheiden: ein Dokument gegen jede Datei im Konto.
Die Sorge dahinter ist verbreitet und messbar. Von den EU-Unternehmen in Eurostats erfassten nichtfinanziellen Wirtschaftsbereichen, ohne Land- und Forstwirtschaft, Fischerei sowie Bergbau und Gewinnung von Steinen und Erden, ab 10 Beschäftigten, die den Einsatz von KI jemals erwogen haben, nannten in Eurostats Daten für 2025 52,72 % Bedenken wegen Verletzungen des Datenschutzes und der Privatsphäre.[8] Der erste Prüfpunkt liegt in Ihren Zugriffseinstellungen: Welche App ist verbunden, welche Rechte hält sie und welches Konto nutzt sie?
Zur grundlegenden Unterscheidung zwischen Modell, Agent und Workflow beginnen Sie mit was ein KI-Agent ist.
Was kann ein Agent wirklich sehen?
Drei Grenzen bestimmen die Reichweite eines Agenten:
- Scope — welche Berechtigungen Sie erteilt haben.
- Identität — unter welchem Konto der Agent handelt.
- Mitgliedschaft — zu welchen Dateien, Kanälen oder Bereichen er ausdrücklich hinzugefügt wurde.
Gmail: Lesen und Senden sind getrennt
Stand Oktober 2026 trennt Google Postfachlesen, Entwurfsverwaltung und Senden.[1] Die kurzen Gmail-/Drive-Namen unten tragen normalerweise das volle Präfix https://www.googleapis.com/auth/; https://mail.google.com/ ist selbst ein vollständiger Scope.
| Gmail-Scope | Was er gewährt | Kann lesen | Kann senden |
|---|---|---|---|
gmail.metadata | Labels und Kopfzeilen, nicht den Nachrichtentext | Teilweise | Nein |
gmail.readonly | Nachrichten und Einstellungen ansehen | Ja | Nein |
gmail.labels | Labels sehen und bearbeiten | Nein | Nein |
gmail.send | In Ihrem Namen senden | Nein | Ja |
gmail.compose | Entwürfe verwalten und senden | Nur Entwürfe, nicht alle empfangenen E-Mails | Ja |
gmail.modify | Lesen, verfassen, senden; kein endgültiges Löschen | Ja | Ja |
https://mail.google.com/ | Vollzugriff einschließlich endgültigem Löschen | Ja | Ja |
Die Trennung von Lesen und Senden ist der nützliche Teil. Ein Outreach-Workflow, der mit gmail.readonly liest und mit gmail.send sendet, hält zwei schmale Berechtigungen statt einer breiten. Ein Agent mit gmail.modify hat beide Fähigkeiten und zusätzlich die Möglichkeit, im Postfach alles zu verändern.
Google Drive: eine Datei oder das ganze Konto
Stand Oktober 2026 unterscheidet Google Drive dateibezogenen Zugriff von kontoweiten Freigaben.[2]
| Drive-Scope | Was er gewährt |
|---|---|
drive.file | Dateien anlegen; von der App angelegte, mit ihr geöffnete oder über ihre Dateiauswahl freigegebene Dateien lesen/ändern.[2] |
drive.metadata.readonly | Nur Metadaten, keine Inhalte |
drive.readonly | Für das verbundene Konto verfügbare Dateien ansehen/herunterladen; Dateibeschränkungen gelten weiterhin |
drive | Vollständiger Lese- und Schreibzugriff auf das gesamte Drive |
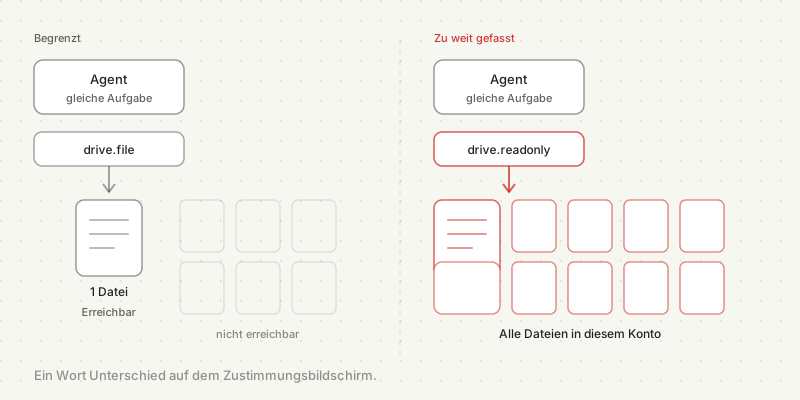
Ein Agent, der eine Tabelle braucht, sollte drive.file halten. Mit drive.readonly können Verträge, Personalunterlagen und geteilte Dokumente im Zugriff des Kontos liegen. Prüfen Sie die tatsächlichen Kontorechte und Downloadbeschränkungen; der Scope umgeht diese nicht.[2]
Enger Zugriff
drive.fileDer Agent arbeitet mit angelegten Dateien oder solchen, die Sie über seine Dateiauswahl geöffnet oder freigegeben haben.
Kontoweiter Zugriff
drive.readonlyDer Agent kann für das verbundene Konto verfügbare Dateien sehen; Dateibeschränkungen gelten weiterhin.
Die Aufgabe ist identisch.
Die Offenlegung nicht.
Slack: Scope und Kanalmitgliedschaft zählen
Stand Oktober 2026 bildet bei einem Slack-Bot die Kanalmitgliedschaft eine zweite Grenze. Die Verlaufs-Scopes sind zusätzlich durch die Kanalmitgliedschaft begrenzt: channels:history gewährt Nachrichten in öffentlichen Kanälen, „zu denen Ihre Slack-App hinzugefügt wurde". Der Scope setzt die Obergrenze; die Mitgliedschaft bestimmt die Reichweite des Bots. Nutzer-Tokens haben andere Verlaufsregeln, einschließlich öffentlicher Kanäle; prüfen Sie deshalb auch den Token-Typ.[12]
| Slack-Scope | Gewährt | Klasse |
|---|---|---|
channels:read | Basisinformationen zu öffentlichen Kanälen | Lesen |
channels:history | Nachrichten in Kanälen, zu denen die App hinzugefügt wurde | Lesen |
im:history | Direktnachrichten, zu denen die App hinzugefügt wurde | Lesen |
files:read | Dateien in Unterhaltungen, zu denen die App hinzugefügt wurde | Lesen |
users:read | Personen im Workspace | Lesen |
chat:write | Nachrichten als App senden | Schreiben |
Microsoft 365: Outlook, OneDrive, SharePoint und Teams
Werkzeuge für Microsoft 365 fragen Microsoft-Graph-Berechtigungen an; viele haben delegierte und Anwendungsformen, manche nur eine. Eine delegierte Berechtigung handelt als angemeldeter Nutzer und erreicht nur, was dieser Nutzer erreicht. Eine Anwendungsberechtigung läuft ohne angemeldeten Nutzer, und laut Microsofts eigenen Beschreibungen umfasst sie „alle Postfächer" oder „alle Websitesammlungen". Die relevanten Rechte entsprechen dem Stand Oktober 2026. Prüfen Sie zuerst, ob die App delegierten oder Anwendungszugriff nutzt.[9]
| Graph-Berechtigung | Delegiert: was sie gewährt | Anwendungsversion | Kann Inhalte lesen |
|---|---|---|---|
Mail.ReadBasic | E-Mail-Eigenschaften ohne Text, Vorschau, Anhänge und erweiterte Eigenschaften | Dasselbe, in allen Postfächern | Teilweise |
Mail.Read | Das Postfach des angemeldeten Nutzers | Alle Postfächer | Ja |
Mail.Send | E-Mails als Nutzer senden | Als beliebiger Nutzer senden | Nein |
Mail.ReadWrite | E-Mails erstellen, lesen, ändern, löschen; ohne Senden | Alle Postfächer | Ja |
Files.Read | Dateien des Nutzers; Privatkonten umfassen auch geteilte Dateien | Nicht angeboten | Ja |
Files.Read.All | Jede Datei, auf die der angemeldete Nutzer zugreifen kann | Alle Dateien in allen Websitesammlungen | Ja |
Sites.Selected | Explizit zugewiesene Websites, geschnitten mit den Nutzerrechten | Explizit zugewiesene Websites | Nur zugewiesene Websites; Zustimmung allein gibt keinen Zugriff |
ChannelMessage.Read.All | Teams-Kanalnachrichten im Namen des Nutzers | Alle Kanalnachrichten | Ja |
Zwei Details entscheiden über die tatsächliche Reichweite. Anwendungsberechtigungen brauchen die Zustimmung eines Administrators, und Microsoft weist darauf hin, dass Administratoren mit einer Anwendungszugriffsrichtlinie eine App mit Mail.Read oder Mail.Send auf bestimmte Postfächer begrenzen können statt auf die ganze Organisation. Bei Dateien braucht Sites.Selected Zustimmung und eine ausdrückliche Ressourcenzuweisung; delegierte Nutzung ist zusätzlich durch Nutzerrechte begrenzt. Es wählt Websites statt einzelner Drive-Dateien und ist daher nicht austauschbar mit drive.file.[13] Exchange bietet außerdem Anwendungs-RBAC für begrenzten Postfachzugriff; prüfen Sie alle wirksamen Freigaben, weil eine parallele breite Freigabe weiterhin breiten Zugriff geben kann.[14] Microsoft Copilot folgt derselben Regel von der anderen Seite und liest, was jeder Nutzer bereits öffnen kann; unsere Copilot-Checkliste zur DSGVO zeigt, was das vor dem Einschalten bedeutet.
Warum sind Berechtigungen wichtiger als das Modell?
Ein besseres Modell begrenzt keine Agentenrechte. Prüfen Sie Identität, Scopes und Aktionen unabhängig von der gewählten KI; OWASP beschreibt, wie übermäßige geerbte Rechte unzulässige Aktionen ermöglichen.[4]
Wählen Sie Rechte für die Aufgabe, nicht für die scheinbare Fähigkeit des Modells.
Warum ein passendes Recht einem Agenten trotzdem zu viel Zugriff geben kann
Ein Zugriffsproblem kann durch ein zur Aufgabe passendes Recht entstehen, das mehr Dateien erreicht als die Aufgabe braucht.
Beginnen Sie mit einer konkreten Datei-Aufgabe: Ein Reporting-Assistent braucht eine von Ihnen ausgewählte Tabelle. Googles drive.file erlaubt Arbeit mit von der App angelegten oder über ihre Dateiauswahl geöffneten/freigegebenen Dateien. Eine Drive-weite Lesefreigabe erreicht dagegen die für das Konto verfügbaren Dateien.[2]
Testen Sie die Grenze mit einem harmlosen Dokument außerhalb des vereinbarten Umfangs. Der Betreiber sollte zeigen, dass das enge Setup es nicht abrufen kann. Prüfen Sie anschließend, dass die gewünschte Tabelle weiterhin funktioniert. Ein erfolgreicher Aufgabentest allein zeigt die Grenze noch nicht.
Braucht die vorgeschlagene Verbindung breiten Zugriff, fragen Sie warum: Sucht sie über das Konto oder braucht sie nur die ausgewählte Datei? Vereinbaren Sie Konto, Dateien und Aktionen vor der Freigabe. Ein eigenes Konto kann die Bestandsaufnahme erleichtern; seine geteilten Ordner und Rechte müssen trotzdem geprüft werden.
Agentensysteme können unnötige Rechte erben
OWASP führt Identity and Privilege Abuse (Identitäts- und Rechte-Missbrauch) als ASI03 in den OWASP Top 10 for Agentic Applications 2026 auf. Der Bericht für 2026 erschien im Dezember 2025.[4]
Die Diagnose ist präzise:
Ohne eine eigene, geregelte Identität bewegt sich ein Agent in einer Zurechnungslücke, die echtes Least Privilege undurchsetzbar macht.
OWASP benennt auch den Mechanismus, der in mehrstufigen Systemen zu Überprivilegierung führt: un-scoped privilege inheritance — eine hoch privilegierte Komponente delegiert eine Aufgabe und gibt dabei ihren vollständigen Zugriffskontext weiter, sodass ein eng zugeschnittener Arbeitsschritt überschüssige Rechte erhält.
Ältere Leitfäden verwenden noch den früheren Namen Excessive Agency. OWASP stellt fest, dass ASI03 „die agentische Weiterentwicklung von Excessive Agency (LLM06:2025)" ist.
Nutzen Sie die zum System passende Taxonomie: Bei einem Agentenworkflow sind geerbte Rechte zusammen mit den Tool-Aktionen zu prüfen.[4]
Nur-Lesen ist schmaler, nicht automatisch sicher
Reine Lese-Scopes entfernen Schreib-/Sendeaktionen dieser Verbindung, sofern keine weiteren wirksamen Rechte vorhanden sind.[1][2] Der Agent kann weiterhin durch das beeinflusst werden, was er liest.
Das Office of the CISO von Google Cloud beschreibt den Weg direkt. Agenten seien anfällig für „Jailbreaks" — geschickte Eingaben, die ihre Schutzmechanismen umgehen und vertrauliche Informationen offenlegen sollen.
Das ausgeführte Beispiel ist ein Agent, der E-Mails zusammenfasst. Er erhält eine Jailbreak-Eingabe, die ihn dazu bringt, vertrauliche Informationen an einen unbefugten Empfänger weiterzugeben.
Lesezugriff nimmt weiterhin nicht vertrauenswürdige Eingaben an
Was ein Agent liest, ist nicht vertrauenswürdige Eingabe. Eine E-Mail, ein geteiltes Dokument oder eine Kalendereinladung kann Anweisungen enthalten, die sich an den Agenten richten und nicht an Sie. Der Lese-Scope bestimmt, was die Anweisung erreichen kann; er verhindert nicht, dass sie ankommt.
Deshalb sind Abgrenzung und Freigabe zwei Kontrollen und nicht eine. Schmale Scopes begrenzen den Wirkungsradius. Ein Gate vor ausgehenden Aktionen begrenzt, was ein beeinflusster Agent mit dem Gefundenen anfangen kann.
Least Privilege gilt für Agenten wie für Menschen: Der Agent erhält das Mindestmaß an Zugriff für seine Aufgabe — und nichts darüber hinaus. Eine Tool-Verbindung ohne widerrufbaren, protokollierten Berechtigungs-Scope ist eine offene Tür. Und Nur-Lese-Zugriff ist eine kleinere Tür, keine geschlossene.
Welche drei Kontrollen entscheiden über die Offenlegung?
Das Office of the CISO von Google Cloud stützt Agentensicherheit auf drei klassische Kontrollen. Anton Chuvakin, Security Advisor in diesem Bereich, benennt sie als Authentifizierung, Autorisierung und Nachvollziehbarkeit.
| Kontrolle | Bedeutung für einen Agenten | In der Praxis |
|---|---|---|
| Authentifizierung | Jeder Agent hat eine eigene Identität, sodass überprüfbar ist, dass er das ist, was er zu sein vorgibt | Ein eigenes Konto für den Agenten, kein persönlicher Login |
| Autorisierung | Nur das Mindestmaß an Zugriff, das er für seine Aufgabe braucht, und nicht mehr | drive.file statt drive.readonly; gmail.send statt gmail.modify |
| Nachvollziehbarkeit | Jede Aktion protokollieren — ein klarer Nachweis, ein Audit-Trail | Ein Protokoll je Aktion mit Tool, Daten und Ergebnis |
Behandeln Sie die Identität als separate Entscheidung. Ein Agent mit persönlicher Freigabe erreicht die Schnittmenge aus Scopes und Nutzerrechten. Prüfen Sie beides vor der Anbindung.[9]
Er wird zugleich schwer nachverfolgbar, weil jede Aktion im Protokoll dem Menschen zugeordnet wird. Ein eigenes Konto hilft, Verantwortung zu trennen; prüfen Sie trotzdem seine Freigaben und app-spezifischen Aktionsprotokolle.
Wo das Freigabe-Gate eines Agenten sitzt
Das Freigabe-Gate ist eine eigene Entscheidung, getrennt davon, worauf der Agent zugreifen darf. In Yardwork-Umsetzungen ist Lesezugriff die Voreinstellung. Sendevorgänge und andere Aktionen mit hoher Auswirkung sitzen hinter einer im Code verankerten Freigabe statt hinter einer Anweisung im Prompt.
Der Agent hält die Sendefähigkeit, aber nichts geht hinaus, bevor eine Person den Vorgang geprüft und freigegeben hat. Das beschreibt die je Projekt abgegrenzte Umsetzungspraxis. Es ist keine Sicherheitsgarantie, kein Audit und keine Zertifizierung.
Warum ein Prompt keine Berechtigungsgrenze ist
Ein Prompt ist keine Berechtigungsgrenze. Eine Anweisung, die einem Modell sagt, es solle nicht senden, ist eine Präferenz, die es verfehlen kann. Eine Schranke im Versandweg kann eine Freigabe vor der Aktion verlangen. Testen Sie alle Versandwege und Änderungsrechte; die Bedingung funktioniert nur, wenn kein anderer Weg offenbleibt.
Freigabeworkflows erklären das Halten, Prüfen und Freigeben einer Aktion. KI-Agenten-Governance behandelt den weiteren Kontrollentwurf.
Was bleibt nach der Aufgabe zurück?
Die Berechtigungen eines Agenten beschreiben, was er erreichen kann. Sie sagen nichts darüber, was er behält.
Die spanische Datenschutzbehörde AEPD hat das in Agentic Artificial Intelligence from the Perspective of Data Protection (V1.1, Februar 2026) direkt aufgegriffen. Das Gedächtnis des Agenten speichert personenbezogene Daten. Seine Protokolle können noch weiter reichen:
Die Protokolle speichern Informationen sowohl über die Nutzer der agentischen KI als auch über die von der Verarbeitung betroffenen Personen; es können sogar Daten über Personen gespeichert werden, die nicht betroffen sein sollten.
Drei Orte halten Daten nach einem Lauf:
- Arbeitskontext — das Material, das der Agent für die Aufgabe herangezogen hat.
- Langzeitgedächtnis — Zusammenfassungen, Profile und Embeddings, die bestehen bleiben, damit der Agent nicht neu gebrieft werden muss.
- Protokolle — der Audit-Trail, der selbst ein Speicher personenbezogener Daten ist.
Die AEPD empfiehlt getrennte Aufbewahrungsfristen je Kategorie statt einer globalen Regel. Sie empfiehlt außerdem, persistentes Gedächtnis abschalten zu können, wenn die Verarbeitung es nicht braucht.
Die praktische Frage: Welche der drei Ebenen existiert in Ihrer Umsetzung, und wie lange wird jede aufbewahrt?
„Wir löschen nichts" ist eine verbreitete und ehrliche Antwort. Es ist auch eine Entscheidung — ob sie jemand bewusst getroffen hat oder nicht.
Daten verlassen die Umgebung außerdem. Modellanbieter, Anreicherungs-APIs sowie Übersetzungs- und Zusammenfassungsdienste erhalten jeweils das, was der Agent ihnen schickt. Fällt Ihr Unternehmen unter die DSGVO, tragen diese Empfänger und jede Übermittlung außerhalb der EU eigene Pflichten — der Leitfaden zu DSGVO und KI-Agenten ordnet jeder Aktion den berührten Artikel zu.
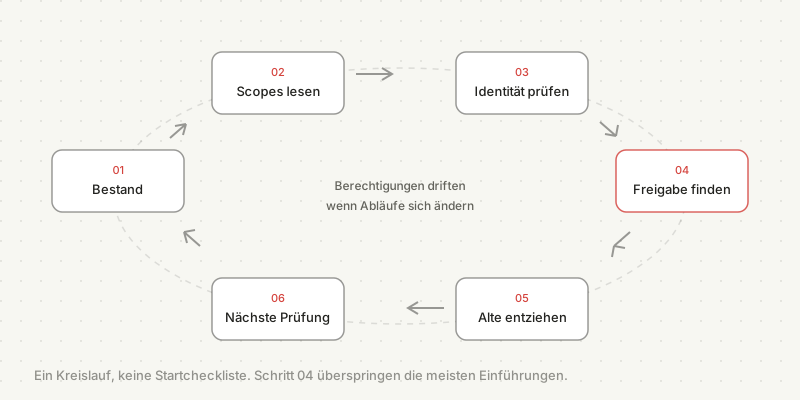
Wie prüfen und entziehen Sie Zugriffe?
Zugriffe zu prüfen und zu entziehen ist der Teil, den Sie heute erledigen können, ohne jemanden zu fragen.
Verbindungen inventarisieren
Die Scopes lesen, nicht den App-Namen
Nach dem Konto fragen
Das Gate finden
Veraltetes entziehen
Einen Wiedervorlagetermin setzen
Checkliste zu KI-Agent-Berechtigungen als deutsches PDF herunterladen.
Welche Fragen sollten Sie vor dem Verbinden eines Tools stellen?
Nützlich sind die Fragen, deren Antworten sich später überprüfen lassen.
- Welche Scopes fordert diese Integration genau an? Fragen Sie nach der Zeichenkette, nicht nur danach, ob sie „auf Drive zugreift". Kann der Anbieter das nicht sagen, ist auch das eine Antwort.
- Geht es mit einem schmaleren Scope?
drive.filereicht oft für ein Tool, das nur die übergebenen Dokumente braucht. - Unter welcher Identität handelt sie? Achten Sie auf ein eigenes Konto statt auf den persönlichen Login einer Person.
- Was wird protokolliert, und kann ich es lesen? Ein Protokoll, das Sie nicht einsehen können, schafft keine Nachvollziehbarkeit.
- Welche Dritten erhalten die Daten? Dazu gehören Modellanbieter, Anreicherungsdienste und alles, was der Agent während der Aufgabe aufruft.
- Was wird aufbewahrt, und wie lange? Arbeitskontext, Langzeitgedächtnis und Protokolle sind drei getrennte Antworten.
- Wie entziehe ich den Zugriff, und was geschieht mit bereits vorhandenen Daten? Entzug und Löschung sind verschiedene Vorgänge.
Häufig gestellte Fragen
Kann ein KI-Agent alles in meinem Postfach sehen?
Nur wenn Sie einen Scope freigegeben haben, der das erlaubt. Der Scope gmail.readonly erlaubt das Ansehen von Nachrichten und Einstellungen. Der Scope gmail.metadata erlaubt Labels und Kopfzeilen, aber nicht den Nachrichtentext. Der Scope gmail.send erlaubt das Senden und kann das Postfach überhaupt nicht lesen. Was der Agent sieht, bestimmt Ihre Freigabe, nicht das Können des Agenten.
Was ist der Unterschied zwischen Lese- und Schreibzugriff bei einem KI-Agenten? Lesezugriff lässt den Agenten Informationen abrufen. Schreibzugriff lässt ihn Dinge ändern oder anlegen, und Senderechte lassen ihn außerhalb Ihrer Organisation handeln. In den meisten Tools sind das getrennte Berechtigungen. Gmail behandelt das Senden als eigenen Scope, sodass ein Agent senden darf, ohne lesen zu dürfen — oder umgekehrt.
Wie prüfe ich, welche Berechtigungen ich einem KI-Tool erteilt habe? Öffnen Sie die Einstellungen für Drittanbieter-Zugriff Ihres Kontos — bei Google ist das der Bereich für Drittanbieter-Apps im Google-Konto, bei Slack die Liste der installierten Apps des Workspace. Jede verbundene App führt die erteilten Scopes auf. Vergleichen Sie diese Liste mit dem, was das Tool für seine Aufgabe braucht.
Was bedeutet Least Privilege bei einem KI-Agenten?
Least Privilege bedeutet, dass der Agent die schmalste Berechtigung hält, mit der die Aufgabe noch gelingt — und nichts darüber hinaus. Das Office of the CISO von Google Cloud definiert es als das Mindestmaß an Zugriff, das ein Agent für seine Aufgabe braucht, und nicht mehr. In der Praxis heißt das: drive.file statt drive.readonly, wenn der Agent nur ein Dokument braucht.
Ist diese Seite eine Sicherheitsgarantie? Nein. Diese Seite erklärt, wie Berechtigungs-Scopes funktionieren und wie Sie Ihre eigenen prüfen. Sie ist kein Audit, keine Zertifizierung und keine Garantie für ein Produkt oder eine Umsetzung, auch nicht für die von Yardwork. Scope-Definitionen ändern sich zudem; prüfen Sie die aktuelle Dokumentation, bevor Sie sich auf ein bestimmtes Verhalten verlassen.
Quellen
-
Gmail API — Choose Auth Scopes, Entwicklerdokumentation von Google Workspace, abgerufen am 14. Oktober 2026. Quelle für alle Gmail-Scopes und die genannten Berechtigungen.
-
Google Drive API — API-specific authorization, abgerufen am 14. Oktober 2026. Quelle für alle Drive-Scopes und die genannten Berechtigungen.
-
Slack — Scopes reference, abgerufen am 14. Oktober 2026. Quelle für die Slack-Bot-Scopes und die Einschränkung durch Kanalmitgliedschaft.
-
OWASP Top 10 for Agentic Applications 2026, veröffentlicht im Dezember 2025, im OWASP-Projekt geprüft; vollständiges PDF abgerufen am 14. Oktober 2026. Quelle für ASI03 „Identity and Privilege Abuse", un-scoped privilege inheritance und das Verhältnis zu Excessive Agency (LLM06:2025). Zitate sind aus dem englischen Original übersetzt.
-
Google Cloud Office of the CISO, „AI agent security: How to protect digital sidekicks (and your business)", Anton Chuvakin, 13. September 2025, abgerufen am 14. Oktober 2026. Quelle für Authentifizierung, Autorisierung und Nachvollziehbarkeit sowie das Jailbreak-Beispiel. Anbieterpublikation, entsprechend gekennzeichnet. Zitate übersetzt.
-
AEPD, Agentic Artificial Intelligence from the Perspective of Data Protection, V1.1, Februar 2026, abgerufen am 14. Oktober 2026. Quelle für die Passage zu Gedächtnis und Protokollen und für die Empfehlungen zur Aufbewahrung. Leitlinien der AEPD sind in Spanien maßgeblich und im übrigen EU-Raum überzeugend, aber nicht bindend. Zitate übersetzt.
-
Die Datei-Aufgabe und der Grenztest sind ein Umsetzungsbeispiel für die in Quelle 2 dokumentierten Rechte; keine Marktplatzstatistik.
-
Eurostat, Datensatz
isoc_eb_ai, abgerufen über die Eurostat-Verbreitungs-API am 14. Oktober 2026; Datensatz zuletzt aktualisiert am 15. Juni 2026. IndikatorE_AI_BCDP, EinheitPC_ENT_AI_EC,geo=EU27_2020,size_emp=GE10,nace_r2=C10-S951_X_K,time=2025: 52,72 %. Der Nenner sind Unternehmen, die den Einsatz einer der gemessenen KI-Technologien jemals erwogen haben; der Datensatz misst ein Spektrum von KI-Technologien, nicht Agenten. -
Microsoft Graph permissions reference, Microsoft Learn, Seitenstand 14. September 2026, abgerufen am 14. Oktober 2026. Quelle für alle Microsoft-Graph-Berechtigungen, ihre delegierten und Anwendungsbeschreibungen, die Administratorzustimmung und den Hinweis zur Anwendungszugriffsrichtlinie.
-
Die Prüfschleife, die Scope-Vergleiche und der Fragenkatalog für Anbieter sind Arbeitsergebnisse von Yardwork. Scope-Definitionen ändern sich; prüfen Sie die aktuelle Anbieterdokumentation, bevor Sie sich auf ein bestimmtes Verhalten verlassen. Dieser Leitfaden ist keine Sicherheitsbewertung, kein Audit und keine Zertifizierung.
-
Gmail draft retrieval, abgerufen am 14. Oktober 2026.
-
Slack history by token type, abgerufen am 14. Oktober 2026.
-
Selected permissions, abgerufen am 14. Oktober 2026.
-
Exchange application RBAC, abgerufen am 14. Oktober 2026.
