Microsoft Copilot, bis zur Umbenennung durch Microsoft Microsoft 365 Copilot genannt, kann alles lesen, was jeder Nutzer bereits öffnen darf, und Microsoft deckt es mit denselben Auftragsverarbeitungsbedingungen ab wie Exchange und SharePoint. Drei Einstellungen entscheiden, ob die Verarbeitung in der EU bleibt: das Flex-Routing, das für EU-Tenants mit Erstellung nach dem 25. März 2026 standardmäßig aktiv ist; Anthropic-Modelle; und die Websuche über Bing, die ganz außerhalb der Auftragsverarbeitung liegt. Dieser Artikel zeigt diese Einstellungen, wie Microsoft sie am 12. Oktober 2026 dokumentiert hat, was deutsche und niederländische Aufsichtsstellen festgestellt haben und welche Prüfungen vor dem Einschalten anstehen.
Microsoft verkauft Copilot als Teil des Microsoft-365-Vertrags, den viele europäische Unternehmen bereits haben. Das macht die DSGVO-Frage enger, als sie wirkt: Der Vertrag ist derselbe, aber Copilot liest mehr, und drei Einstellungen ändern, wo verarbeitet wird.
Dieser Artikel behandelt diese Einstellungen so, wie Microsofts Dokumentation sie am 12. Oktober 2026 beschrieb, und dann, was die Datenschutzkonferenz, der Hessische Datenschutzbeauftragte und die niederländische Bildungsorganisation SURF festgestellt haben.
Dies ist keine Rechtsberatung. Jede Aussage nennt Quelle und Datum in den Anmerkungen. Microsoft ändert Namen und Standardwerte häufig; gleichen Sie die Daten mit Ihrem Tenant ab.
Ist Microsoft Copilot DSGVO-konform?
Microsoft deckt Microsoft Copilot und Copilot Chat mit seinem Products and Services Data Protection Addendum und den Product Terms ab, wobei Microsoft als Auftragsverarbeiter handelt.[²] Microsofts Datenschutzseite vom 9. Juli 2026 ergänzt, dass Prompts, Antworten und über Microsoft Graph abgerufene Daten nicht zum Training von Basismodellen verwendet werden.[¹] Das ist dieselbe vertragliche Grundlage wie für E-Mails in Exchange und Dateien in SharePoint.
Drei Dinge liegen außerhalb dieser Grundlage, und jedes ist eine Einstellung, keine Vertragsklausel:
- Flex-Routing, das bei Lastspitzen Verarbeitung außerhalb der EU erlaubt und für berechtigte Tenants mit Erstellung nach dem 25. März 2026 standardmäßig aktiv ist.[⁴]
- Anthropic-Modelle, die derzeit von der EU-Datengrenze ausgenommen sind.[³]
- Websuche über Bing, bei der Microsoft eigenständiger Verantwortlicher ist.[²]
Das Bild der Aufsicht ist gemischt. Die Datenschutzkonferenz stellte 2022 fest, dass sich ein datenschutzkonformer Betrieb von Microsoft 365 auf Grundlage des damaligen Vertrags nicht nachweisen lasse. Der Hessische Beauftragte kam im November 2025 zu dem Ergebnis, dass ein datenschutzkonformer Betrieb möglich ist, prüfte aber den Vertrag und nicht Copilot.[⁶][⁷] Die Trainingsregeln decken sich mit unserem Vergleich, welche KI-Anbieter mit Geschäftsdaten trainieren.
Was kann Copilot in Ihrem Microsoft 365 sehen?
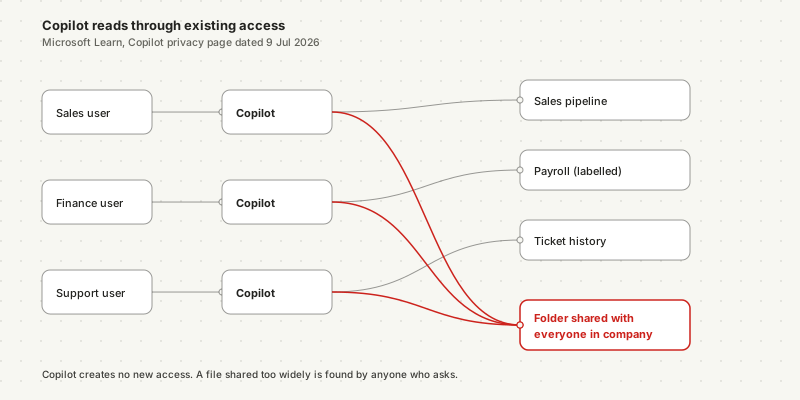
Copilot sieht genau das, was jeder Nutzer bereits öffnen kann. Microsofts Dokumentation vom 9. Juli 2026 sagt, Copilot zeige nur Unternehmensdaten, für die der einzelne Nutzer mindestens Leserechte hat, und bittet Kunden, die Berechtigungsmodelle in Diensten wie SharePoint zu nutzen.[¹]
Das klingt beruhigend und ist das Hauptrisiko. Die meisten Unternehmen haben Dateien weiter freigegeben als beabsichtigt: einen Ordner für „alle im Unternehmen", einen alten Teams-Kanal, einen OneDrive-Link an eine ganze Abteilung. Vor Copilot kostete es Mühe, solche Dateien zu finden. Mit Copilot kann eine einfache Frage sie zutage fördern.
Copilot schafft keinen neuen Zugriff. Es findet den Zugriff, den Ihr Unternehmen schon vergeben hat.
Microsofts eigene Liste der Schutzmaßnahmen sagt dasselbe von der anderen Seite. Copilot beachtet Vertraulichkeitsbezeichnungen und Verschlüsselung aus Microsoft Purview und respektiert Berechtigungen für externe Personen in geteilten Kanälen.[¹] Eine gekennzeichnete und eingeschränkte Gehaltsliste bleibt eingeschränkt. Eine, die in einem breit freigegebenen Ordner liegt, nicht.
Dieselbe Logik gilt für jedes KI-System mit Zugang zu Unternehmensdaten. Unser Leitfaden, was ein KI-Agent sieht, wenn Sie ihn verbinden, zeigt, wie Berechtigungen in Gmail, Google Drive und Slack über die Reichweite entscheiden.
Hält Copilot Ihre Daten in der EU?
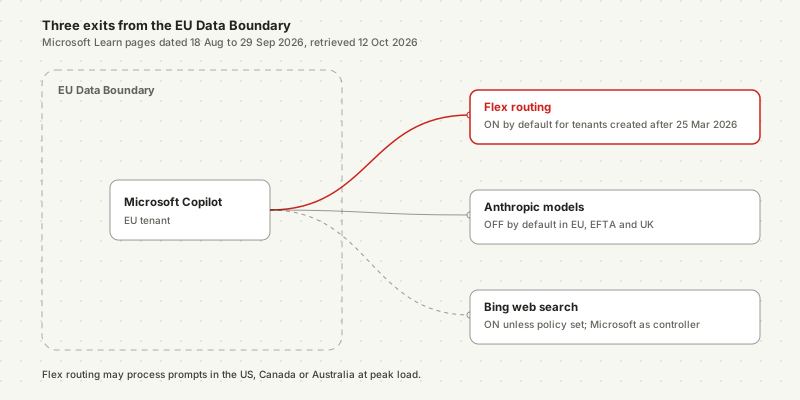
Für EU-Tenants ist Copilot ein Dienst innerhalb der EU-Datengrenze, und EU-Datenverkehr bleibt laut Microsofts Dokumentation vom 9. Juli 2026 innerhalb dieser Grenze.[¹] Drei Einstellungen machen Ausnahmen von diesem Satz, jede mit eigenem Standardwert.
| Einstellung | Wirkung | Standard für EU-Tenants | Wo sie geändert wird |
|---|---|---|---|
| Flex-Routing | Bei Lastspitzen können Prompts in den USA, Kanada oder Australien verarbeitet werden; begrenzte pseudonymisierte Daten können außerhalb der Grenze gespeichert werden | Aktiv für berechtigte Tenants mit Erstellung nach dem 25. März 2026; ältere Tenants sollten prüfen | Microsoft 365 Admin Center → Copilot → Settings → Flex routing during peak load periods |
| Anthropic-Modelle | Claude-Modelle in Copilot, Researcher, Copilot Studio und Office-Apps sind von der EU-Datengrenze ausgenommen | Aus („No users") in EU, EFTA und Vereinigtem Königreich | Copilot → Settings → AI providers operating as Microsoft subprocessors |
| Websuche (Bing) | Aus Prompts erzeugte Suchanfragen gehen an Bing; Microsoft ist eigenständiger Verantwortlicher; die Datengrenze gilt nicht | Aktiv, solange die Richtlinie nicht konfiguriert ist | Richtlinie „Allow web search in Copilot" im Cloud Policy Service für Microsoft 365 |
Flex-Routing ist für EU-Tenants mit Erstellung nach dem 25. März 2026 standardmäßig aktiv. Bei Lastspitzen können die Prompts von Copilot dann in den USA, Kanada oder Australien verarbeitet werden.
Zwei Details machen die Anthropic-Zeile zu mehr als einer Fußnote. Am 3. April 2026 führte Microsoft für Tenants in EU, EFTA und Vereinigtem Königreich eine Einstellung ein, mit der Anthropic zum Standardmodell für Copilot in den Microsoft-365-Apps wird.[³] Und manche neueren Modelle werden als „Anthropic models with Data Retention" angeboten: Die Daten speichert Anthropic, außerhalb Ihres Microsoft-Kundenvertrags, Eingaben bis zu 30 Tage und bis zu zwei Jahre bei markierten Inhalten.[³] Beides bleibt aus, bis ein Admin es einschaltet.
Die Websuche verdient einen genaueren Blick, als ihre Zeile vermuten lässt. Microsofts Seite zur Websuche vom 18. August 2026 sagt, Copilot schicke Bing eine kurze erzeugte Suchanfrage, nicht den ganzen Prompt oder das Dokument, ohne Nutzer- und Tenant-Kennungen.[¹¹] Die Product Terms ergänzen, dass diese Anfragen nicht für Werbung oder zum Training von Basismodellen genutzt werden. Verarbeitet werden sie trotzdem unter Microsofts Bedingungen als Verantwortlicher, und die Anfrage kann einen Namen oder einen Projektbegriff aus einem internen Dokument enthalten.[¹¹]
Für Übermittlungen in die USA war die Microsoft Corporation am 12. Oktober 2026 als aktiver Teilnehmer des EU-US Data Privacy Framework gelistet.[⁵] Das gibt Übermittlungen eine Rechtsgrundlage. Es beantwortet nicht, ob Sie Prompts überhaupt dort verarbeiten lassen wollen.
Copilot Chat oder Copilot: Was ändert sich beim Datenschutz?
Microsoft Copilot Chat ist ohne Aufpreis in Microsoft 365 enthalten; die kostenpflichtige Microsoft-Copilot-Lizenz ergänzt den Zugriff auf Unternehmensdaten über Microsoft Graph. Beide fallen unter das Data Protection Addendum, wenn sich Beschäftigte mit ihrem Arbeitskonto anmelden, so Microsofts Seite zum Unternehmensdatenschutz vom 29. Mai 2026.[²] Der Unterschied liegt in der Reichweite, nicht im Vertrag.
Die eigentliche Lücke ist der Verbraucher-Copilot. Wer Copilot mit einem privaten Microsoft-Konto oder ohne Anmeldung öffnet, steht außerhalb der Auftragsverarbeitung des Unternehmens. SURFs DSFA nennt den Zugang zu den Verbraucherversionen von Copilot unter fünf Situationen, in denen Microsoft Daten außerhalb der Weisungen verarbeitet, und empfiehlt Bildungseinrichtungen, den Zugang zu Copilot Chat und zum kostenlosen Verbraucher-Copilot zentral zu sperren.[⁸]
Dieselbe Trennung gibt es bei ChatGPT. Unser Artikel, welcher ChatGPT-Tarif für Firmen nach DSGVO zulässig ist, zeigt, wie ein privates Konto den Anbieter zu einem zweiten Verantwortlichen für Kundendaten macht.
Was haben europäische Aufsichtsstellen festgestellt?
Drei europäische Stellen haben zwischen November 2022 und Mai 2026 Ergebnisse zu Microsoft 365 oder Copilot veröffentlicht. Sie kommen zu unterschiedlichen Schlüssen, weil sie Unterschiedliches geprüft haben.
| Stelle | Datum | Prüfgegenstand | Ergebnis |
|---|---|---|---|
| DSK (Deutschland) | 24. November 2022 | Microsofts Datenschutznachtrag vom 15. September 2022 | Verantwortliche können einen datenschutzkonformen Betrieb von Microsoft 365 auf dieser Grundlage nicht nachweisen; sieben Kritikpunkte nach Art. 28 DSGVO.[⁶][⁷] |
| Hessischer Beauftragter (HBDI) | 15. November 2025 | Microsofts DPA vom 1. September 2025, „nicht einzelne Komponenten oder Produkte" | Datenschutzkonformer Betrieb ist bezogen auf die sieben Kritikpunkte möglich; setzt Zusammenwirken von Microsoft und Verantwortlichen voraus.[⁷] |
| SURF (Niederlande, Bildung) | 27. Mai 2026 | Microsoft 365 Copilot for Education, zweite DSFA-Aktualisierung | Von vier hohen Risiken (Dezember 2024) zu zwei mittleren und zehn niedrigen; Flex-Routing als neues niedriges Risiko.[⁸] |
Der hessische Bericht ist der, von dem deutsche Leser am meisten hören, deshalb zählt sein Umfang. Er umfasst 137 Seiten und prüfte den Vertrag. Das Wort „Copilot" kommt darin nicht vor.[⁷] Er sagt einem Unternehmen, dass Microsofts Bedingungen einen konformen Einsatz tragen können. Er prüft nicht, was Copilot mit Berechtigungen, Routing oder Websuche tut.
SURFs zwei verbleibende mittlere Risiken sind konkret. Das erste ist die Verarbeitung möglicherweise falscher und unvollständiger personenbezogener Daten in erzeugten Antworten. Das zweite ist eine Speicherdauer von 18 Monaten für pseudonymisierte Dienst- und Telemetriedaten, die Microsoft nicht verkürzt hat.[⁸] SURFs DSFA betrifft Bildungslizenzen in den Niederlanden, Produkt und Datenflüsse sind aber dieselben.
Einen Beschluss der Datenschutzkonferenz speziell zu Copilot haben wir bei einer Suche am 12. Oktober 2026 nicht gefunden. Das ist ein Suchergebnis, kein Beweis, dass es keinen gibt.
Brauchen Sie eine DSFA, bevor Sie Copilot einschalten?
Eine Datenschutz-Folgenabschätzung wird für Copilot häufig nötig sein. Die Datenschutzkonferenz schrieb am 6. Mai 2024, dass eine DSFA nach Art. 35 DSGVO beim Einsatz von KI-Anwendungen vielfach erforderlich sein wird.[⁹] Copilot verarbeitet E-Mails, Chats, Besprechungsinhalte und Dokumente von Beschäftigten und rückt damit nah an die Beschäftigtenüberwachung.
Mehrere nationale Listen nennen diese Verarbeitung direkt. Unser Vergleich der nationalen DSFA-Listen zeigt, dass die Niederlande, Italien und Deutschland Beschäftigtenüberwachung unter den Verarbeitungen nennen, die eine Folgenabschätzung verlangen.
SURFs DSFA bietet auch für Unternehmen außerhalb der Hochschulen eine brauchbare Gliederung. Sie trennt, was Microsoft steuert (Speicherdauer, Routing, Maßnahmen zur Richtigkeit), von dem, was der Kunde steuert (Berechtigungen, Einstellungen, Regeln für Beschäftigte, Sperre des Verbraucherzugangs).[⁸] Hamburgs Checkliste von 2023 ergänzt einen praktischen Punkt: den Betriebsrat einbeziehen, wo es einen gibt.[¹⁰]
Was sollten Sie prüfen, bevor Sie Copilot einschalten?
Fünf Prüfungen in dieser Reihenfolge greifen die Risiken auf, die Microsofts Dokumentation und die Aufsichtsstellen zwischen 2024 und 2026 benannt haben. Berechtigungen kommen zuerst, denn keine Einstellung repariert einen Ordner, der für alle freigegeben ist.
Freigaben prüfen
Flex-Routing bewusst festlegen
Anthropic aus lassen, solange nicht entschieden
Über die Websuche entscheiden
Aufbewahrung festlegen und DSFA prüfen
Unsere einseitige Checkliste nennt dieselben fünf Prüfungen mit Admin-Pfaden und Dokumentationsdaten: Checkliste vor dem Einschalten von Copilot herunterladen (PDF).
Wo endet Copilot und wo beginnt ein individueller Agent?
Copilot arbeitet innerhalb von Microsoft 365 mit den Berechtigungen jedes Nutzers, wie Microsofts Dokumentation vom 9. Juli 2026 beschreibt. Es antwortet und entwirft für jeweils eine Person. Es entscheidet nicht, in welchen Ihrer anderen Systeme eine KI handeln darf, wer eine Aktion freigibt oder wie die Daten eines Mandanten von denen eines anderen getrennt bleiben. Diese Grenze ist unsere Lesart des dokumentierten Berechtigungsmodells, keine Aussage von Microsoft.
Drei Lagen gehen über das hinaus, wofür eine Copilot-Lizenz gebaut ist:
- Arbeit über Systeme außerhalb von Microsoft 365. Eine Aufgabe, die durch ein CRM, ein Buchhaltungsprogramm und E-Mail läuft, braucht Zugriff, der je Tool festgelegt ist, nicht vom Postfach eines Nutzers geerbt.
- Aktionen mit Freigabe. Soll die KI etwas senden, ablegen oder ändern, ist die Frage, wo die Freigabe sitzt. Unser Artikel zu Freigabe-Workflows in einem KI-Agenten-System behandelt diesen Aufbau.
- Mandantentrennung und Region. Ein individueller Agent kann die Daten jedes Mandanten in einer eigenen Umgebung halten und in der Region Ihrer Wahl laufen.
Für ein Team, das mit geordneten Berechtigungen eigene Dokumente entwirft, zusammenfasst und durchsucht, ist Copilot oft die sinnvolle Wahl. Wenn die Arbeit mehrere Systeme umfasst und in Aktionen endet, ist es der Ausgangspunkt, nicht die ganze Antwort.
Häufig gestellte Fragen
Ist Microsoft Copilot DSGVO-konform? Microsoft deckt Microsoft Copilot und Copilot Chat mit seinem Data Protection Addendum und den Product Terms ab, handelt als Auftragsverarbeiter und nutzt Prompts, Antworten und Microsoft-Graph-Daten nicht zum Training von Basismodellen. Drei Ausnahmen liegen außerhalb der EU-Datengrenze: Flex-Routing bei Lastspitzen, Anthropic-Modelle und die Websuche über Bing, bei der Microsoft eigenständiger Verantwortlicher ist. Ob der Einsatz eines Unternehmens konform ist, hängt weiter von Rechtsgrundlage, Berechtigungen und DSFA ab.
Bleiben die Daten von Microsoft Copilot in der EU? Für EU-Tenants ist Copilot ein Dienst innerhalb der EU-Datengrenze, aber nicht vollständig. Flex-Routing, standardmäßig aktiv für berechtigte Tenants mit Erstellung nach dem 25. März 2026, erlaubt bei Lastspitzen die Verarbeitung von Prompts in den USA, Kanada oder Australien. Anthropic-Modelle sind von der Datengrenze ausgenommen und in der EU standardmäßig aus. Websuchanfragen an Bing fallen nicht unter die Datengrenze.
Was kann Microsoft Copilot in meinem Unternehmen sehen? Copilot zeigt nur Unternehmensdaten, für die der jeweilige Nutzer in Microsoft 365 mindestens Leserechte hat. Es schafft keinen neuen Zugriff, deshalb wird jede zu weit freigegebene Datei in SharePoint, OneDrive oder Teams über Copilot leicht auffindbar. Die Prüfung der Freigaben ist der erste Schritt vor dem Einschalten.
Brauche ich eine DSFA vor der Einführung von Copilot? Häufig ja. Die Datenschutzkonferenz schrieb im Mai 2024, dass für KI-Anwendungen vielfach eine Datenschutz-Folgenabschätzung erforderlich sein wird, und die niederländische Bildungsorganisation SURF hat eine vollständige DSFA zu Copilot durchgeführt, zuletzt aktualisiert im Mai 2026. Copilot verarbeitet E-Mails, Chats und Dokumente von Beschäftigten, was Fragen der Beschäftigtenüberwachung aufwirft, die mehrere nationale DSFA-Listen nennen.
Anmerkungen
- Microsoft Learn, Data, Privacy, and Security for Microsoft Copilot, Seitenstand 9. Juli 2026, abgerufen am 12. Oktober 2026. Verwendet für Umbenennung, Berechtigungen, Training, Interaktionsdaten, EU-Datengrenze und die Ausnahme für Anthropic.
- Microsoft Learn, Enterprise data protection in Microsoft Copilot and Microsoft Copilot Chat, Seitenstand 29. Mai 2026, abgerufen am 12. Oktober 2026. Verwendet für DPA und Rolle als Auftragsverarbeiter sowie für Websuchanfragen an Bing außerhalb der Datengrenze.
- Microsoft Learn, Anthropic models in Microsoft Online Services, Seitenstand 18. September 2026, abgerufen am 12. Oktober 2026. Verwendet für den EU-Standard, die Ausnahme von der Datengrenze, die Einstellung vom 3. April 2026 und Modelle mit Datenaufbewahrung.
- Microsoft Learn, Flex routing (EU and EFTA), Seitenstand 29. September 2026, abgerufen am 12. Oktober 2026. Verwendet für den Standard bei Tenants mit Erstellung nach dem 25. März 2026, die Verarbeitungsländer und den Admin-Pfad.
- US-Handelsministerium, Data Privacy Framework List, durchsucht am 12. Oktober 2026. Microsoft Corporation als aktiv gelistet unter dem EU-US Data Privacy Framework, dem Swiss-US Framework und der UK Extension.
- Datenschutzkonferenz, Festlegung und Abschlussbericht zu Microsoft 365, 24. November 2022, abgerufen am 12. Oktober 2026.
- Der Hessische Beauftragte für Datenschutz und Informationsfreiheit, Bericht zum Einsatz von Microsoft 365, 15. November 2025, Version 1.0, Abschnitte C und E, abgerufen am 12. Oktober 2026.
- SURF, DPIA Microsoft 365 Copilot for Education, zweite Aktualisierung, öffentliche Fassung vom 27. Mai 2026, erstellt von Privacy Company, abgerufen am 12. Oktober 2026.
- Datenschutzkonferenz, Orientierungshilfe Künstliche Intelligenz und Datenschutz, 6. Mai 2024, Randnummern 39 und 41, abgerufen am 12. Oktober 2026.
- Der Hamburgische Beauftragte für Datenschutz und Informationsfreiheit, Checklist for the use of LLM-based chatbots, 13. November 2023, Punkt 2, abgerufen am 12. Oktober 2026.
- Microsoft Learn, Data, privacy, and security for web search in Microsoft Copilot and Microsoft Copilot Chat, Seitenstand 18. August 2026, abgerufen am 12. Oktober 2026. Verwendet für die erzeugte Suchanfrage, die Bedingungen als Verantwortlicher, die Richtlinie und ihren Standard.